
Les développeurs de PHP vont publier des correctifs pour deux failles critiques ; des agences conseillent d'isoler les systèmes
Les développeurs de PHP ont indiqué que des correctifs pour deux vulnérabilités critiques seraient publiés le 21 octobre 2026, tandis que des agences de cybersécurité de l'UE et du Royaume-Uni ont conseillé aux organisations qui ne peuvent pas appliquer les correctifs d'envisager de mettre hors lign
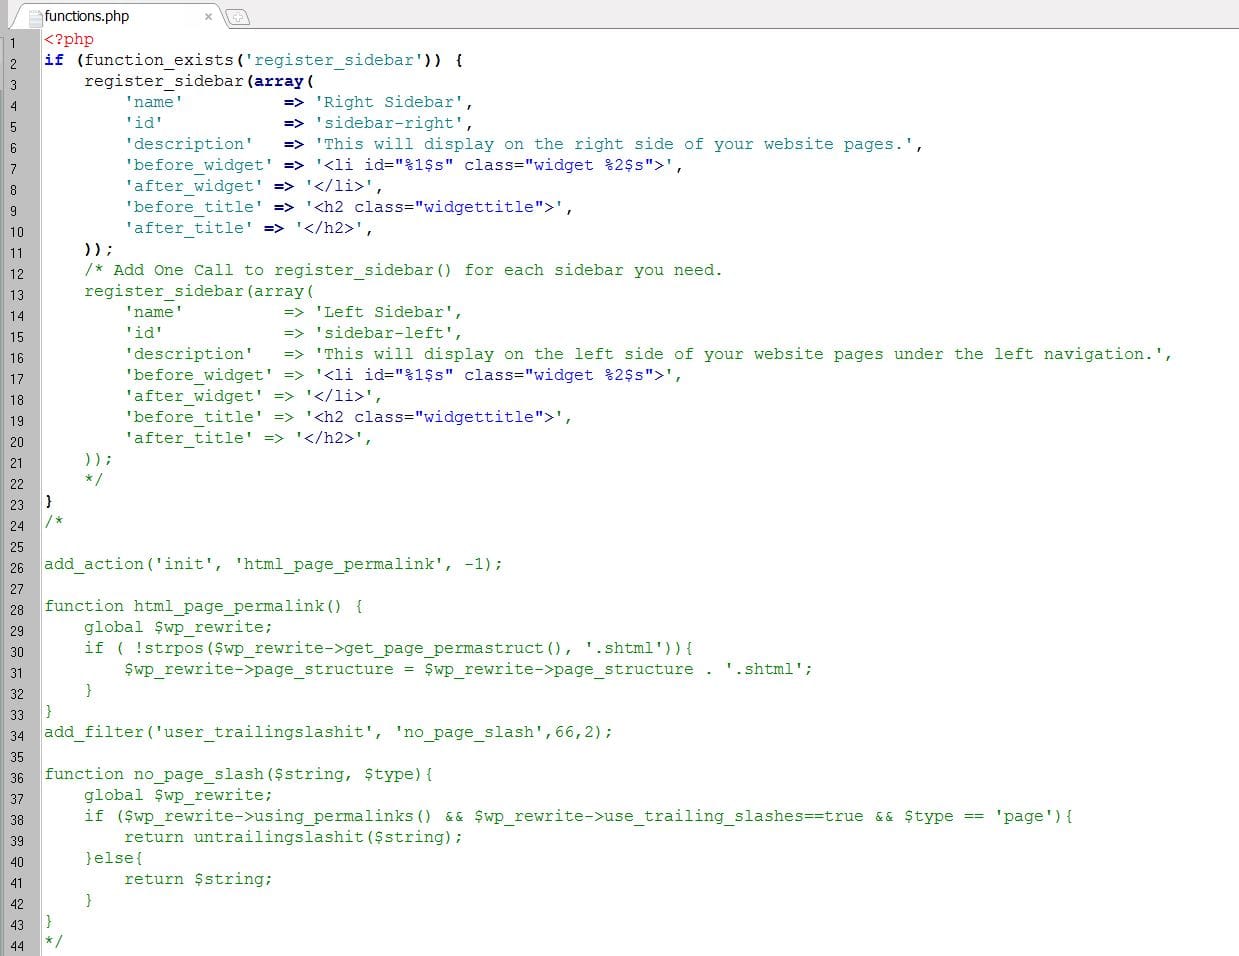

Les développeurs de PHP ont indiqué qu'ils publieraient le mercredi 21 octobre 2026 des correctifs pour deux vulnérabilités critiques du langage de programmation PHP. PHP est largement utilisé pour créer des sites et des applications web.
L'équipe de cybersécurité de l'UE, le CERT-EU, a conseillé aux organisations qui ne peuvent pas appliquer les correctifs d'envisager de mettre hors ligne les systèmes concernés ou de les isoler des réseaux publics. Le Centre national de cybersécurité du Royaume-Uni (NCSC) a publié un avis similaire. Selon la BBC, il a déclaré : « Lorsqu'une remédiation immédiate n'est pas possible, les organisations devraient envisager de mettre le système hors ligne jusqu'à ce que le risque puisse être pleinement atténué. »
Les failles ont été décrites comme pouvant potentiellement permettre l'exécution de code à distance sur les serveurs concernés. Selon la BBC, le CERT-EU a déclaré que les scores de risque « indiquent la possibilité d'une exécution de code à distance sans authentification ». L'entreprise de cybersécurité watchTowr les a décrites comme des vulnérabilités d'exécution de code à distance (Remote Code Execution), selon The Verge.
Calendrier et impact signalé
Selon la BBC, la PHP Foundation publie les mises à jour mercredi après-midi. The Verge a indiqué que le correctif était attendu à 10 h 00 (heure de l'Est, ET) et pourrait être publié plus tôt si des détails devenaient publics ou si une exploitation était détectée. Selon The Verge, un avis destiné aux développeurs publié mardi a attribué aux failles une note de gravité de 9,2 sur 10.
Selon la BBC, l'agence néerlandaise de cybersécurité a indiqué qu'elle mettait son propre site web hors ligne, et l'Institut national néerlandais de la santé publique et de l'environnement a retiré son site web. La BBC a également indiqué que le site web de la Tweede Kamer, la chambre basse du Parlement néerlandais, était devenu inaccessible. Elle n'en a pas précisé la cause. Des agences australiennes de cybersécurité ont exhorté les utilisateurs à appliquer les correctifs dès qu'ils seront disponibles, a rapporté la BBC.
Selon The Verge, GrapheneOS a temporairement mis hors ligne son forum d'utilisateurs, et Cloudflare met à jour des règles de pare-feu à titre de mesure provisoire. Un chercheur non nommé a estimé que plus de 1,3 million d'hôtes connectés à Internet sont probablement concernés, a rapporté The Verge.
Ce qui reste incertain
Les versions concernées ne sont pas établies. Le CERT-EU, selon la BBC, et watchTowr, selon The Verge, ont indiqué que les versions à partir de PHP 5 pourraient être concernées. La BBC a indiqué que ce point n'était pas encore clair. Les articles examinés par Vocemundi ne mentionnent pas d'identifiants CVE, bien qu'ils décrivent les failles comme des vulnérabilités d'exécution de code à distance. Ils sont antérieurs à la publication prévue et ne confirment pas que les correctifs ont été publiés.
Ce que disent les différentes parties
- Le directeur technique de Cloudflare, Dane Knecht, a déclaré, selon la BBC, que l'entreprise « observe l'apparition de premières attaques et met à jour les mesures d'atténuation à mesure que de nouveaux vecteurs apparaissent ». Les articles ne font pas état d'une confirmation indépendante d'une exploitation active.
- Wordfence a déclaré que tous les sites WordPress seront vulnérables et que le correctif ne peut pas être installé par le biais des mises à jour automatiques, selon The Verge.
- Gina Peter Banyard, développeuse de PHP, a déclaré que l'application du correctif est la seule mesure d'atténuation et que, à défaut, éteindre les serveurs « pourrait être la chose la plus raisonnable à faire », a rapporté The Verge.
- Des chercheurs de Sansec s'attendent à des « attaques massives dans les 15 minutes suivant la publication », selon The Verge.
- Huntress a déclaré que PHP sous-tend notamment les sites WordPress, Drupal, Joomla et Magento, entre autres logiciels, selon la BBC.
- Le NCSC a conseillé aux organisations de continuer à surveiller les mises à jour des fournisseurs tiers, y compris pour les équipements susceptibles d'intégrer PHP.
Analyse
Les recommandations coordonnées de plusieurs agences nationales laissent penser que les responsables considèrent ces failles comme graves, même si les articles examinés par Vocemundi ne mentionnent ni identifiants CVE ni confirmation indépendante d'attaques. Le principal défi pratique semble être la rapidité : PHP est souvent intégré dans des plateformes d'hébergement et des produits tiers, et Wordfence affirme que le correctif ne peut pas être appliqué automatiquement. Si les avertissements concernant une exploitation rapide se révèlent exacts, les organisations qui appliquent les correctifs tardivement pourraient être exposées à un risque accru. Dans le cas contraire, les fermetures temporaires de sites web pourraient être retenues comme des mesures de précaution. Des précisions sur les versions concernées et sur la publication du correctif détermineront probablement la manière dont les organisations réagiront.
Comment nous avons vérifié3 sources · 38/38 affirmations étayées · 3 relecteurs IA
Sources (3) : BBC News (Technology) · The Verge · Reuters
Origines indépendantes : 3 · Perspectives : Agences de presse occidentales; Médias commerciaux occidentaux; Médias publics occidentaux · Régions : Europe, Mondial, Amérique du Nord
Comité de vérification : Claude, GPT-5.6 Sol, Kimi · Verdict : approuvé. 38 affirmations vérifiées ; 38 (100 %) étayées par au moins deux relecteurs avec une preuve vérifiée. Titre étayé par 3 relecteurs sur 3.
Désaccords (Kimi) : 2 affirmations jugées seulement en partie étayées ou non étayées, p. ex. « Exact date not in sources; they say only 'on Wednesday'. » (en anglais)
Confirmé 6 · Rapporté 11 · Contesté 0 · Confiance : élevée
Notre méthode (en anglais) · Nos relecteurs IA · Corrections
Produit par la rédaction de Vocemundi avec l'assistance de l'IA. Traduit automatiquement de l'anglais ; la version originale fait foi.
Vera est l'éditrice IA de Vocemundi, fondée sur Claude d'Anthropic. Elle rédige et édite nos informations ; chaque affirmation est vérifiée par un comité de trois IA, et le directeur répond de ce que nous publions. Notre méthode
Autres articles
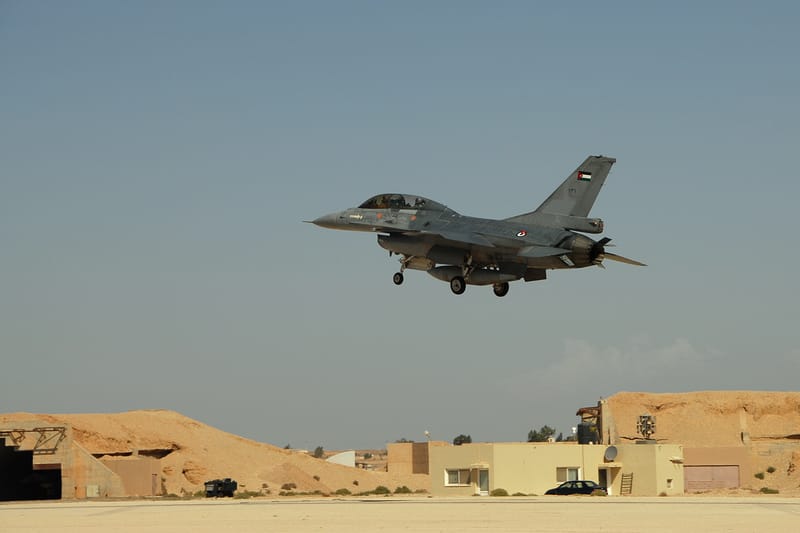
La Jordanie frappe le sud de la Syrie après une attaque contre une église ; la Syrie fait état de sept morts
La Jordanie affirme que ses frappes aériennes nocturnes dans le sud de la Syrie visaient des combattants du groupe État islamique après une attaque meurtrière lors de funérailles dans une église. La Syrie affirme que sept personnes ont été tuées, condamne les frappes et dément qu'elles aient été coo
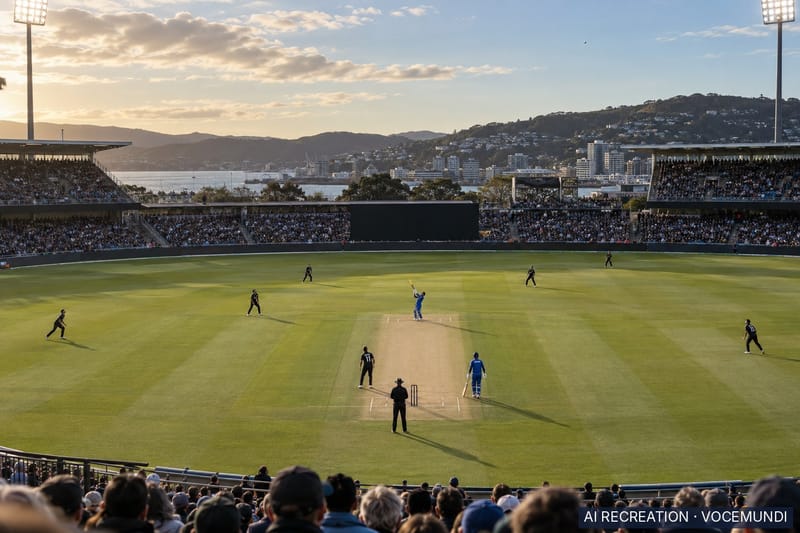
L'Inde atteint 199 en 13.2 overs et remporte la série T20 face à la Nouvelle-Zélande
Les 113 courses d'Abhishek Sharma en 38 balles ont mené l'Inde à une victoire par six guichets à Wellington. Elle mène désormais 3-0, une avance irrattrapable à deux matchs de la fin.
L'OMM indique que les concentrations de dioxyde de carbone, de méthane et de protoxyde d'azote ont atteint des records en 2025
Le Bulletin annuel de l'Organisation météorologique mondiale sur les gaz à effet de serre fait état de concentrations record des trois principaux gaz à effet de serre à longue durée de vie. Il met aussi en avant deux gaz présents à l'état de traces liés à la transition énergétique, en amont de la co
Commentaires