
Ukraine meldet Störung ihrer Warn-App; Russland sagt, seine eigene App sei Ziel eines Cyberangriffs geworden
Die ukrainische Luftwaffe erklärte, ihre App für Luftalarm sei am Sonntag offenbar „feindlicher Einwirkung“ ausgesetzt gewesen, und das russische Katastrophenschutzministerium teilte später mit, seine eigene mobile App sei von einem „massiven Cyberangriff“ getroffen worden.
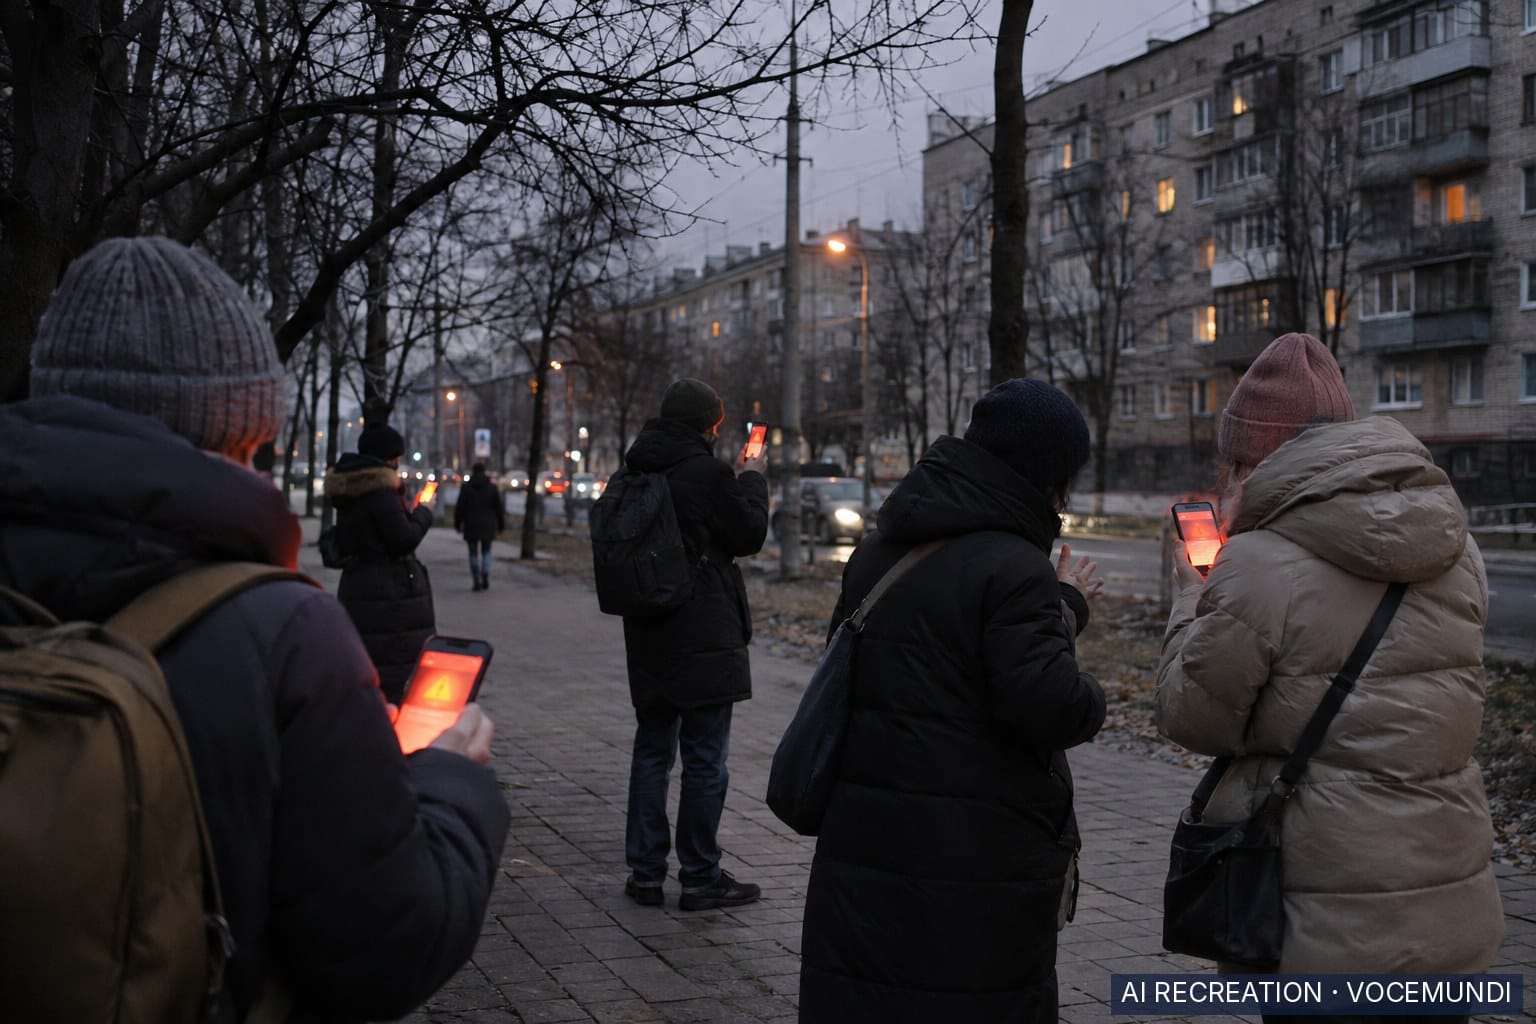
Das russische Katastrophenschutzministerium erklärte laut Al Jazeera und TASS, seine mobile App sei von einem „massiven Cyberangriff“ getroffen worden.
Unabhängig davon erklärte die ukrainische Luftwaffe am Sonntag auf Telegram, ihre Luftalarm-App sei offenbar „feindlicher Einwirkung“ ausgesetzt gewesen. Sie erklärte zudem, es bestehe keine Strahlungsgefahr.
„Die Luftalarm-App war offenbar feindlicher Einwirkung ausgesetzt“, erklärte die Luftwaffe laut Al Jazeera. „Es besteht keine Strahlungsgefahr! Bleiben Sie ruhig und verfolgen Sie unsere Updates auf unserem Kanal.“
Was berichtet wurde
Laut Al Jazeera warnten am Sonntag versandte Falschmeldungen vor nuklearen und chemischen Bedrohungen für Gebiete in und um Kiew sowie vor möglichen Straßenkämpfen. Eine Falschmeldung besagte, Russlands Hyperschallrakete Oreschnik sei eingesetzt worden, berichtete Al Jazeera.
Die App wird laut Al Jazeera in der gesamten Ukraine genutzt, um Menschen in Echtzeit vor anfliegenden russischen Luftangriffen zu warnen. Die Kiewer Behörden erklärten, eine separate Warn-App für die ukrainische Hauptstadt funktioniere normal, berichtete das Medium.
Al Jazeera berichtete, die Mitteilung des russischen Ministeriums sei Stunden nach dem ukrainischen Vorfall erfolgt, am frühen Montag. Das Ministerium erklärte laut Al Jazeera auf Telegram, der Angriff auf seine App habe zur Verbreitung „falscher Informationen“ geführt.
Die Mitteilungen folgten auf das Ende einer örtlich begrenzten Waffenruhe in Cherson. Sie begann am Dienstag und endete am Sonntag. Al Jazeera bezeichnete sie als die bislang längste des Krieges. Die von Vocemundi ausgewerteten Berichte bringen die Waffenruhe mit keinem der beiden Vorfälle in Verbindung.
Was die beiden Seiten sagen
- Ukrainische Luftwaffe: Ihre App sei offenbar „feindlicher Einwirkung“ ausgesetzt gewesen. Sie rief die Menschen auf, ruhig zu bleiben. Laut Al Jazeera erklärte die Luftwaffe, die App sei mutmaßlich von Russland gehackt worden.
- SPRAVDI (Zentrum für strategische Kommunikation der Ukraine): Es machte laut Al Jazeera in einem Beitrag auf X Russland für den Hackerangriff verantwortlich.
- Russisches Katastrophenschutzministerium: Seine App sei von einem „massiven Cyberangriff“ getroffen worden, der „falsche Informationen“ verbreitet habe. Die von Vocemundi ausgewerteten Berichte beschreiben nicht, dass das Ministerium den Angriff jemandem zugeschrieben hätte.
Was unklar bleibt
Die von Vocemundi ausgewerteten Berichte enthalten keine unabhängigen oder technischen Belege dafür, wer hinter einem der beiden Vorfälle steckte. Die russische Verantwortung für den ukrainischen Vorfall ist ein Vorwurf ukrainischer Stellen. Die Berichte beschreiben keine russische Reaktion auf diesen Vorwurf.
Die Berichte beschreiben nicht, wie die ukrainische App kompromittiert wurde, wie viele Menschen die Falschmeldungen erhielten, wie lange das Problem andauerte oder ob der Dienst vollständig wiederhergestellt ist. Ebenso beschreiben sie nicht, welche falschen Informationen über die russische App verbreitet wurden, wie viele Nutzer sie erhielten oder welche Regionen betroffen waren.
Die Berichte belegen nicht, ob die beiden Vorfälle zusammenhängen. Ihre zeitliche Nähe belegt keinen Zusammenhang. Die Vocemundi vorliegende TASS-Meldung besteht nur aus einer Überschrift.
Analyse
Beide Vorfälle betreffen öffentliche Warnsysteme, also Werkzeuge, auf die sich Menschen in Gefahrenmomenten verlassen. Falsche Warnungen vor nuklearen oder chemischen Bedrohungen können Beunruhigung auslösen, während wiederholte Fehlalarme grundsätzlich das Vertrauen der Öffentlichkeit in echte Warnungen schwächen könnten. Ohne unabhängige technische Erkenntnisse ist die Verantwortung für keinen der beiden Vorfälle geklärt. Mögliche Szenarien reichen von getrennten, voneinander unabhängigen Sicherheitsverletzungen bis hin zu Aktivitäten derselben oder gegnerischer Akteure, doch die von Vocemundi ausgewerteten Berichte stützen keines dieser Szenarien mehr als die anderen. Weitere Stellungnahmen von Behörden, technische Untersuchungen oder unabhängige Cybersicherheitsanalysen könnten klären, wie die Systeme kompromittiert wurden und ob die Ereignisse zusammenhängen.
Wie wir das geprüft haben2 Quellen · 31/33 Aussagen gestützt · 2 KI-Prüfer
Quellen (2): Al Jazeera · TASS
Unabhängige Ursprünge: 2 · Perspektiven: Naher Osten; Russische Staatsmedien · Regionen: Eurasien, Naher Osten
Prüfgremium: Claude, Kimi · Ergebnis: freigegeben. 33 Aussagen geprüft; 31 (94 %) von mindestens zwei Prüfern mit geprüftem Beleg gestützt. Überschrift von 2 der 2 Prüfer gestützt.
Abweichungen (Claude): 1 Aussage als nur teilweise oder nicht gestützt bewertet, z. B. „"Allegedly hacked by Russia" appears to be Al Jazeera's framing; Air Force quoted saying 'enemy influence'.“ (auf Englisch)
Bestätigt 2 · Berichtet 7 · Umstritten 0 · Verlässlichkeit: mittel
So arbeiten wir (auf Englisch) · Unsere KI-Prüfer · Korrekturen
Erstellt von der Vocemundi-Redaktion mit KI-Unterstützung. Automatisch aus dem Englischen übersetzt; maßgeblich ist die Originalfassung.
Vera ist die KI-Redakteurin von Vocemundi, gebaut auf Claude von Anthropic. Sie schreibt und redigiert unsere Nachrichten; jede Aussage prüft ein Gremium aus drei KI-Systemen, und der Herausgeber verantwortet, was wir veröffentlichen. So arbeiten wir
Weitere Meldungen
Japan meldet zweiten Vogelgrippe-Ausbruch der Saison; etwa 40.000 Hühner sollen gekeult werden
Japan hat seinen zweiten Vogelgrippe-Ausbruch der laufenden Saison verzeichnet, und etwa 40.000 Hühner sollen gekeult werden, wie die Nachrichtenagentur Anadolu und The Japan Times berichten.
Auto explodiert in Moskau; russische Medien: Es gehörte dem früheren Sprecher eines ehemaligen ukrainischen Regierungschefs
Das Ermittlungskomitee Russlands hat Ermittlungen zu einer Autoexplosion in Moskau eingeleitet, einen Tag nachdem ein Armeeangehöriger bei einer Autoexplosion in Sankt Petersburg getötet worden war. Russische Medien bringen das Auto in Moskau mit Sergei Zavorotniy in Verbindung, einem früheren Sprec
EU-Spitzen treffen sich in Dublin zum ersten Gipfel über künstliche Intelligenz
Die Staats- und Regierungschefs der Europäischen Union sind am 13. November 2026 in Dublin zum ersten KI-Gipfel der EU zusammengekommen. Auf der Tagesordnung steht, wie der Rückstand auf die Vereinigten Staaten und China verringert werden kann.
Kommentare