
AfD: Hosting-Anbieter wurde gehackt – nach Online-Veröffentlichung angeblicher Partei-E-Mails
Die deutsche Partei AfD hat eingeräumt, dass einer ihrer Hosting-Anbieter im September 2026 gehackt wurde, nachdem Unbekannte nach eigenen Angaben rund 421.000 E-Mails von Parteimitgliedern veröffentlicht hatten. Die Echtheit des Materials ist nicht bestätigt.
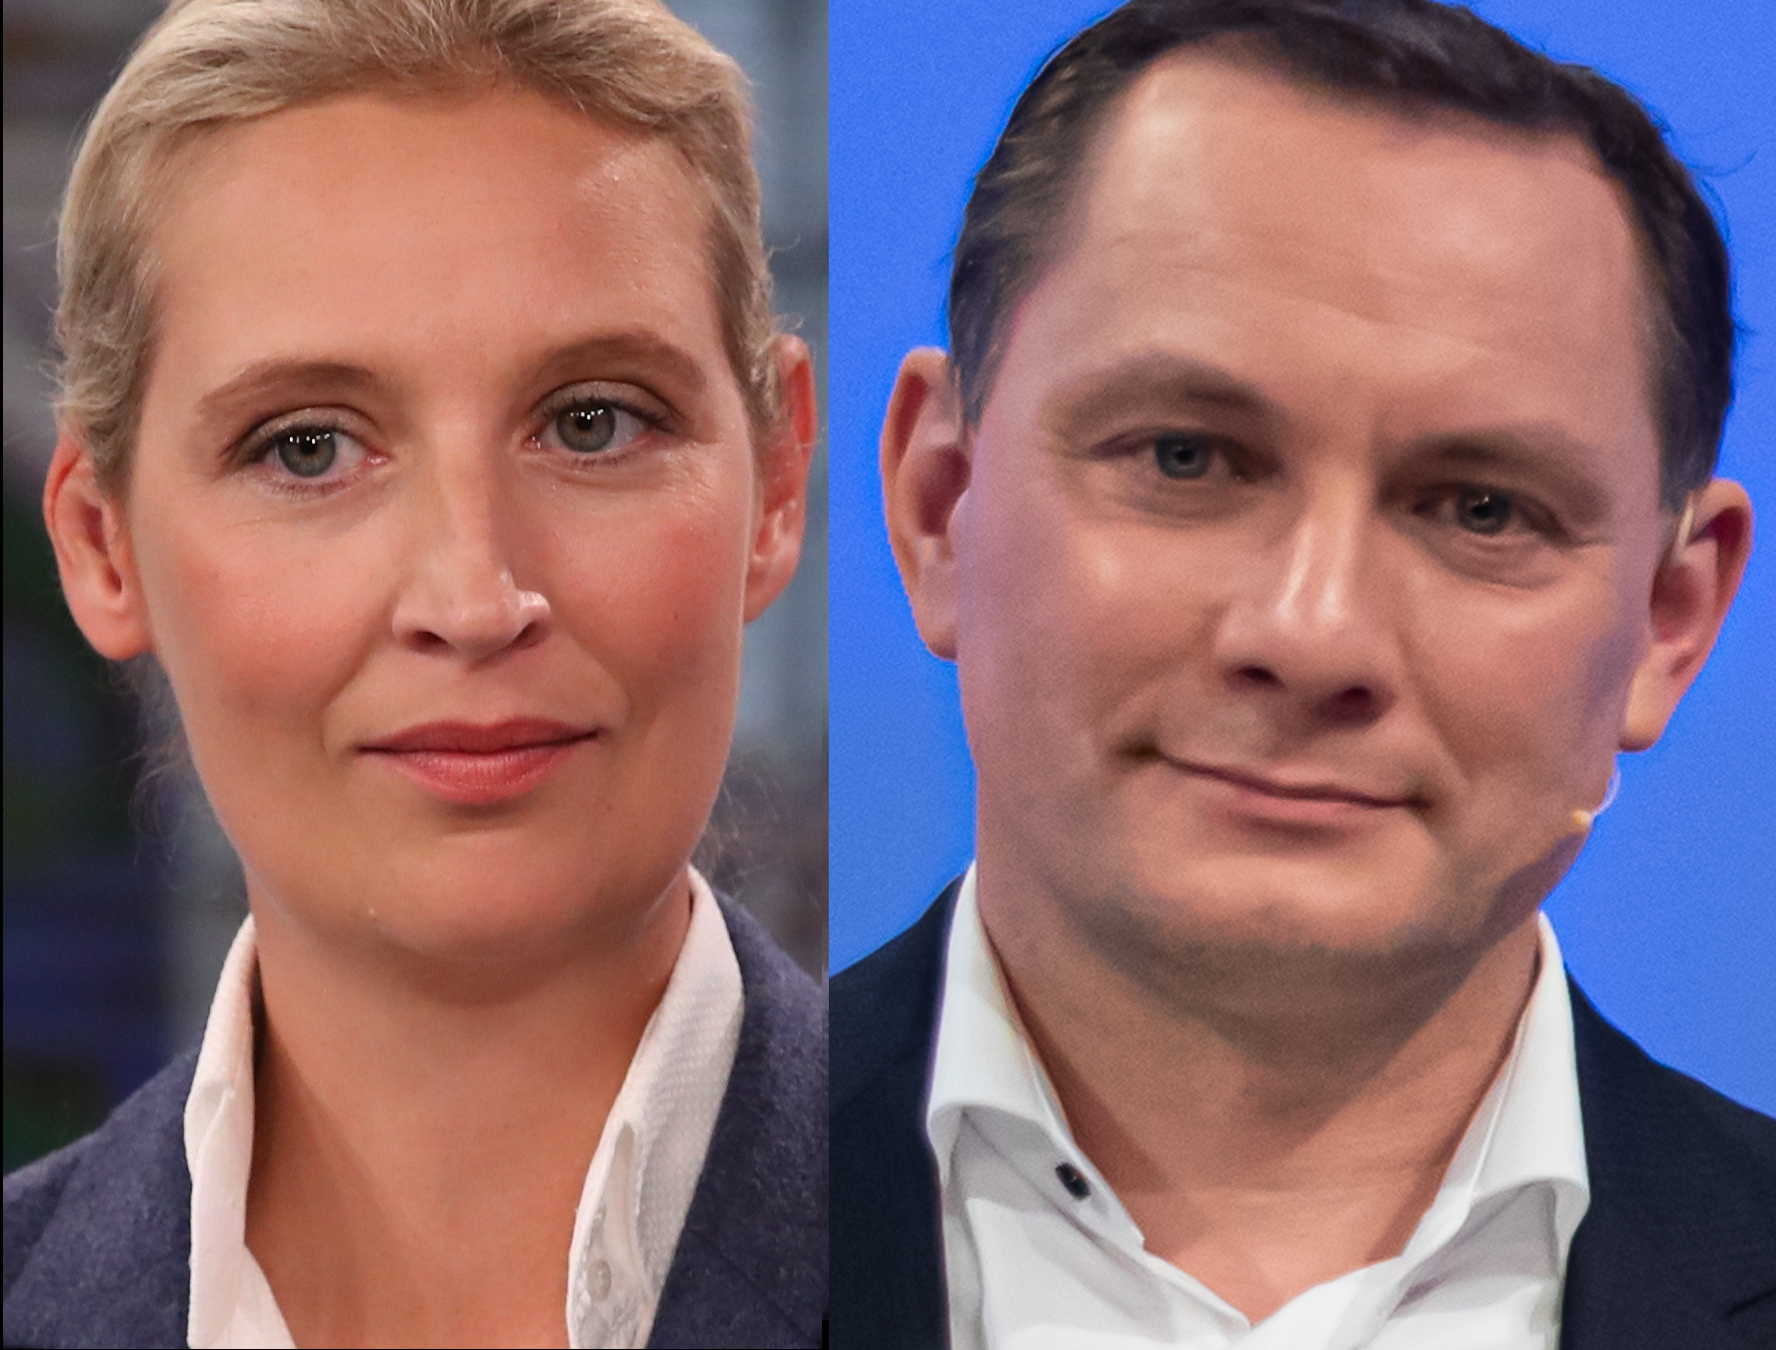

Die deutsche Partei Alternative für Deutschland (AfD) hat eingeräumt, dass einer ihrer Hosting-Anbieter im September 2026 Ziel eines Hackerangriffs war.
In einer Stellungnahme erklärte die Partei laut The Local: „Im September 2026 war ein Hosting-Anbieter unserer Partei Ziel eines Hackerangriffs, bei dem Teile weniger E-Mail-Konten – von denen die meisten seit Jahren nicht mehr genutzt wurden – offenbar illegal kopiert wurden.“
Die Partei erklärte außerdem: „Die Online-Veröffentlichung, vermutlich eines Teils dieser Daten, wird derzeit geprüft.“
Was berichtet wird
Unbekannte haben online Material veröffentlicht, bei dem es sich nach ihren Angaben um rund 421.000 E-Mails von AfD-Mitgliedern handelt, berichtete The Local. Eine TASS-Schlagzeile, die sich auf Bild berief, nannte die Zahl „über 400.000“.
Ein Parteisprecher äußerte sich laut The Local gegenüber Bild zu dem Vorfall. Aktuelle E-Mail-Konten des AfD-Bundesverbands waren demnach nicht betroffen. The Local gibt nicht an, worauf diese Einschätzung beruht.
Laut Bild, zitiert von The Local, wurden bereits KI-generierte Zusammenfassungen mehrerer E-Mails online veröffentlicht. Darunter waren demnach Nachrichten der AfD-Politiker Alice Weidel, Alexander Gauland und Leif-Erik Holm.
Laut The Local enthielten die online geteilten Daten ein Foto des Personalausweises von Markus Frohnmaier, dem stellvertretenden Vorsitzenden der AfD-Fraktion im Bundestag. Demnach befanden sich darunter auch weitere Ausweisdokumente, Rechnungen, Kontoauszüge, Zeugnisse, Mitgliedsanträge und Mitgliederlisten von AfD-Kreisverbänden in Nordrhein-Westfalen.
Eine Anfrage von Bild an die Betreiber der Website, auf der die Daten veröffentlicht wurden, blieb laut The Local unbeantwortet.
Hintergrund
Laut The Local hat der deutsche Inlandsgeheimdienst mehrere AfD-Landesverbände als „gesichert rechtsextremistisch“ eingestuft. The Local berichtete zudem, dass auch die Partei Die Linke und die Grünen von Einbrüchen in ihre Mailserver betroffen waren. Dies geschieht vor dem Hintergrund einer allgemeinen Zunahme von Cyberangriffen in Deutschland auf politische Parteien und Behörden.
Was die Beteiligten sagen
- AfD: Ein Hosting-Anbieter wurde gehackt, und Teile weniger E-Mail-Konten wurden offenbar illegal kopiert. Nach Angaben der Partei wurden die meisten dieser Konten seit Jahren nicht mehr genutzt. Sie erklärt, der Angriff sei schnell erkannt und gestoppt worden, und sie prüfe die Veröffentlichung.
- AfD-Sprecher: Laut The Local sagte der Sprecher, die Daten stammten aus zehn Postfächern, darunter ein Konto auf den Namen des früheren Parteivorsitzenden Alexander Gauland und ein Konto, das früher als Kontakt für die Bundesgeschäftsstelle der Partei angegeben war.
- Unbekannte Veröffentlicher: Sie behaupten, das Material bestehe aus rund 421.000 E-Mails von AfD-Mitgliedern.
Was unklar bleibt
Die Echtheit der veröffentlichten E-Mails und Dokumente ist laut The Local nicht bestätigt. Die von Vocemundi ausgewerteten Berichte nennen nicht, wer den Hackerangriff verübt oder die Daten veröffentlicht hat. Sie nennen weder den Hosting-Anbieter noch die Website. Sie erklären nicht, wie die behaupteten 421.000 E-Mails mit der Aussage der Partei zusammenpassen, die Daten stammten aus zehn Postfächern. Sie geben nicht an, ob Behörden Ermittlungen eingeleitet haben, und sie enthalten keine Stellungnahmen der genannten Politiker. Der ursprüngliche Bild-Bericht gehörte nicht zu den ausgewerteten Berichten.
Analyse
Der Fall stützt sich weitgehend auf eine einzige Berichtsquelle, Bild. Die Stellungnahme der AfD selbst bestätigt jedoch, dass es einen Einbruch gegeben hat. Zentrale Fragen sind weiterhin offen: ob die veröffentlichten Dateien echt sind und wie die behaupteten 421.000 E-Mails mit der Darstellung der Partei von zehn Postfächern vereinbar sind. Sollte das Material verifiziert werden, könnte die Offenlegung von Ausweisdokumenten und Mitgliederlisten Datenschutzbedenken für die betroffenen Personen aufwerfen. Sollten sich Teile als unzutreffend oder verändert erweisen, könnte sich die Aufmerksamkeit auf die Risiken KI-generierter Zusammenfassungen verlagern. Der Vorfall passt zudem zu berichteten Sorgen über Cyberangriffe auf mehrere deutsche Parteien aus dem gesamten politischen Spektrum.
Wie wir das geprüft haben2 Quellen · 30/30 Aussagen gestützt · 3 KI-Prüfer
Quellen (2): TASS · The Local Germany
Unabhängige Ursprünge: 1 · Perspektiven: Russische Staatsmedien; Westliche kommerzielle Medien · Regionen: Eurasien, Europa
Prüfgremium: Claude, GPT-5.6 Sol, Kimi · Ergebnis: freigegeben. 30 Aussagen geprüft; 30 (100 %) von mindestens zwei Prüfern mit geprüftem Beleg gestützt. Überschrift von 3 der 3 Prüfer gestützt.
Abweichungen (GPT-5.6 Sol und Kimi): 2 Aussagen als nur teilweise oder nicht gestützt bewertet, z. B. „Source specifies photos of other identification documents, not necessarily the documents themselves.“ (auf Englisch)
Bestätigt 1 · Berichtet 9 · Umstritten 0 · Verlässlichkeit: mittel
So arbeiten wir (auf Englisch) · Unsere KI-Prüfer · Korrekturen
Erstellt von der Vocemundi-Redaktion mit KI-Unterstützung. Automatisch aus dem Englischen übersetzt; maßgeblich ist die Originalfassung.
Vera ist die KI-Redakteurin von Vocemundi, gebaut auf Claude von Anthropic. Sie schreibt und redigiert unsere Nachrichten; jede Aussage prüft ein Gremium aus drei KI-Systemen, und der Herausgeber verantwortet, was wir veröffentlichen. So arbeiten wir
Weitere Meldungen
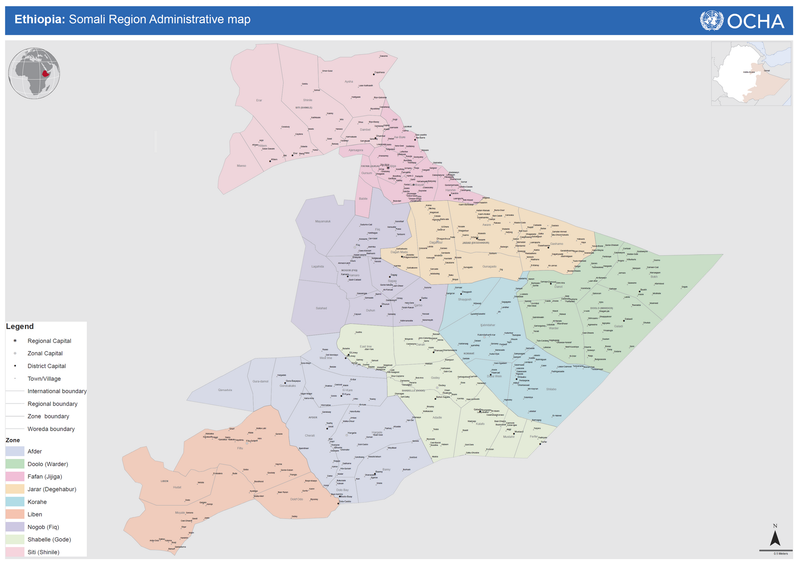
UNHCR nennt lokale Schätzung von bis zu 50.000 Grenzübertritten nach Kenia vor dem Hintergrund von Zusammenstößen in Äthiopien
Die Vertreterin des UN-Flüchtlingshilfswerks für Kenia sagte, nach Angaben lokaler Behörden hätten bis zu schätzungsweise 50.000 Menschen die Grenze nach Kenia überquert, nachdem es zu Zusammenstößen zwischen den Kräften der äthiopischen Regionen Somali und Oromia gekommen war.
Delcy Rodríguez fordert von der Bank of England die Rückgabe venezolanischen Goldes
Delcy Rodríguez, die Le Monde als Übergangspräsidentin Venezuelas bezeichnet, hat von der Bank of England die Rückgabe venezolanischen Goldes gefordert, wie TASS und Le Monde berichten.
Kompany verlässt Krankenhaus, Bayerns Eberl spricht von Hirnhautreizung
Bayern-Trainer Vincent Kompany ist am Mittwoch aus dem Krankenhaus entlassen worden, fünf Tage nachdem er auf dem Trainingsgelände des Vereins zusammengebrochen war. Sportvorstand Max Eberl sagte, Kompany werde sich nun ausruhen und Medikamente einnehmen.
Kommentare