
Une cyberattaque touche des sites de stockage de produits sanguins en France ; aucun produit endommagé, selon les autorités
Une cyberattaque survenue aux alentours du 2 novembre a visé le refroidissement de sites français de stockage de produits sanguins sans endommager les produits, alors que des problèmes de réfrigération étaient signalés à travers l'Europe.
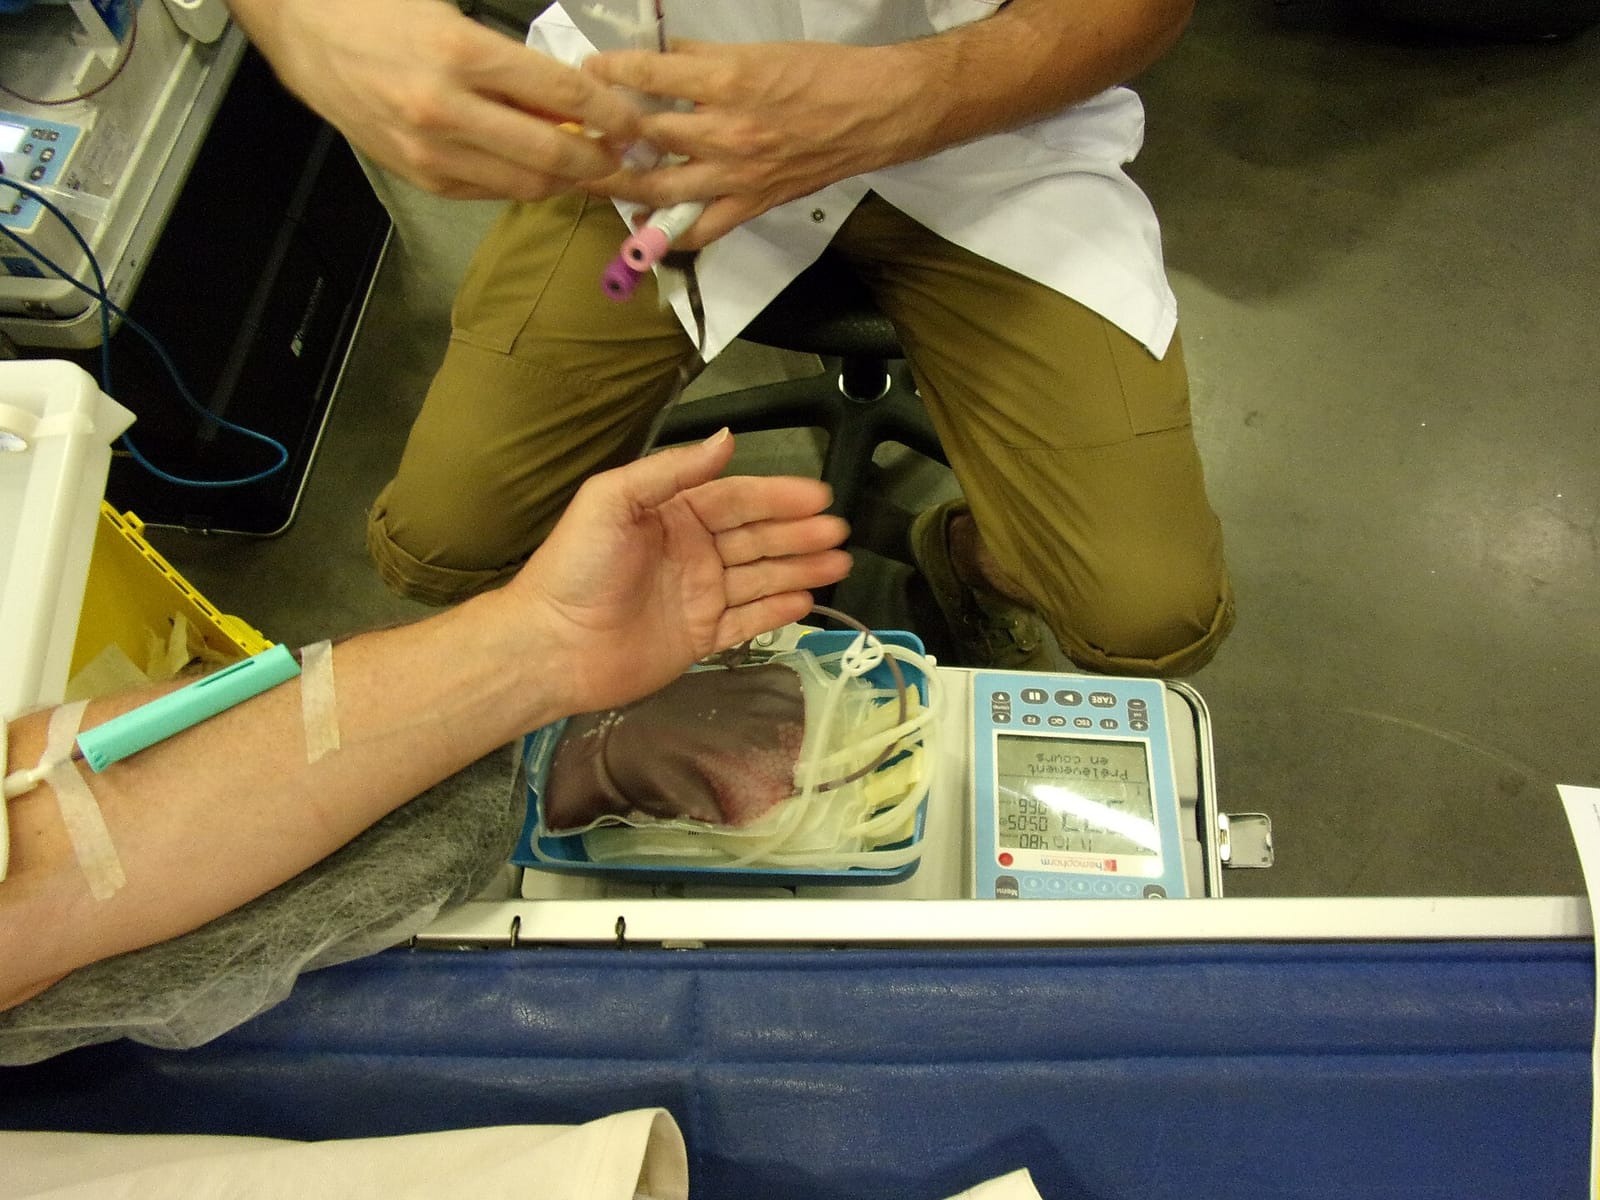

Une cyberattaque a touché des sites de stockage de produits sanguins en France le lundi 2 novembre ou aux alentours de cette date. Le Guardian, Le Monde et Reuters indiquent tous qu'aucun produit sanguin n'a été endommagé ou compromis. L'attaque a consisté en des tentatives de faire monter les températures à des niveaux très élevés.
L'Établissement français du sang (EFS) a déclaré que des pirates informatiques avaient accédé aux systèmes de contrôle de trois chambres froides, selon le Guardian. L'EFS a indiqué que les seuils de température et de dégivrage avaient été relevés et que ses systèmes d'alarme avaient permis à des techniciens d'intervenir avant que les produits ne soient compromis.
L'EFS a déclaré que les produits se trouvant dans les salles touchées avaient été transférés vers d'autres sites. Il s'agissait notamment de poches de plasma destinées aux transfusions et à la fabrication de médicaments. L'EFS a également indiqué que l'agence nationale française de cybersécurité, l'ANSSI, et le ministère de la Santé avaient été alertés, et que la surveillance de l'ensemble de ses équipements avait été renforcée. Selon le Guardian, l'EFS distribue des produits à plus de 1 900 hôpitaux et vient en aide à plus d'un million de patients par an.
Incidents plus larges
Le Guardian a rapporté que les températures dans des réfrigérateurs et congélateurs de supermarchés de près d'une douzaine de pays européens étaient montées jusqu'à 50 °C (122 °F), causant des millions d'euros de dégâts sur des denrées alimentaires. Des distributeurs en Italie, en Allemagne, en Roumanie et au Royaume-Uni ont été visés mardi, a-t-il indiqué. La Belgique, l'Estonie, l'Irlande, la Finlande, le Luxembourg, les Pays-Bas et la Suède avaient signalé des problèmes de réfrigération la veille.
Le Guardian a également rapporté que des pirates informatiques avaient pris le contrôle d'unités de refroidissement dans pas moins de 700 supermarchés français le mois dernier. Le gouvernement italien a tenu des discussions d'urgence avec des responsables du renseignement mardi, a-t-il indiqué.
Aux États-Unis, des pannes de réfrigérateurs ont touché les magasins d'alimentation d'au moins six bases militaires début août, selon le Guardian. Le Pentagone enquête sur un piratage présumé. Le Guardian affirme que quelque chose de similaire aux attaques européennes a pu se produire là-bas.
Le Guardian a rapporté qu'aucun mobile n'est connu et que personne n'a revendiqué la responsabilité. Les informations publiées n'établissent pas si l'attaque contre le stockage du sang est techniquement liée aux incidents dans les supermarchés. Elles ne précisent pas non plus comment les attaquants ont obtenu l'accès, quelles températures ont été atteintes, ni si les approvisionnements des hôpitaux ou des patients ont été affectés.
Ce qui est contesté
Les versions divergent sur ce qui a été touché. Reuters, citant le ministère de la Santé, a rapporté que plusieurs banques ou centres régionaux du sang avaient été touchés. L'EFS a déclaré qu'il n'avait pas été directement visé et que les attaques avaient touché des chambres froides gérées par ses sous-traitants, selon le Guardian.
Les versions divergent également sur les températures. Selon le Guardian, l'EFS a déclaré que les pirates informatiques avaient fait monter les températures, les seuils ayant été relevés à des « niveaux très élevés ». Le Monde a fait état d'une tentative de faire monter les températures à des niveaux extrêmement élevés.
Ce que dit chaque partie
Le Guardian a cité le porte-parole de l'UE Thomas Regnier, qui a déclaré : « Ce ne sont pas des incidents isolés et nous devons bien sûr être collectivement résilients et préparés face à de tels cyberincidents ». Il a indiqué que des agences de l'UE tenaient des discussions urgentes avec les autorités nationales, et il a refusé de nommer d'éventuels coupables.
Rafe Pilling, directeur principal du renseignement sur les menaces chez Sophos, a déclaré au Guardian que les scénarios les plus plausibles étaient « un signal envoyé par un État et une démonstration de capacités » ou un pirate informatique agissant seul.
Selon le Guardian, certaines autorités et certains experts craignent des attaques hybrides parrainées par des gouvernements dans le sillage de l'invasion de l'Ukraine par la Russie en 2022. Des responsables occidentaux du renseignement affirment que Moscou mène une campagne de sabotage en Europe. Il s'agit d'une accusation générale ; les informations publiées n'attribuent pas l'attaque contre le stockage du sang à la Russie.
Analyse
Le cas français suggère qu'une ingérence dans les commandes de refroidissement pourrait atteindre les fournitures médicales aussi bien que les denrées alimentaires, bien que les informations publiées ne montrent aucun effet sur les hôpitaux ou les patients. Si les enquêteurs trouvent un lien technique avec les incidents dans les supermarchés, l'attention pourrait se porter sur des équipements ou des fournisseurs communs. S'ils n'en trouvent aucun, ces affaires pourraient nécessiter des réponses distinctes. Les versions divergentes sur ce qui a été touché soulèvent également des questions sur la manière dont les sites gérés par des sous-traitants sont supervisés. L'attribution reste ouverte, les scénarios allant du signal envoyé par un État à un pirate informatique isolé. Les discussions au sein de l'UE pourraient déboucher sur une réponse collective, mais les informations publiées ne décrivent pas ce qu'elle contiendrait.
Comment nous avons vérifié4 sources · 36/36 affirmations étayées · 3 relecteurs IA
Sources (4) : The Guardian · The Guardian (Technology) · Le Monde (English) · Reuters
Origines indépendantes : 3 · Perspectives : Agences de presse occidentales; Occidentaux, centre gauche · Régions : Europe, Mondial
Comité de vérification : Claude, GPT-5.6 Sol, Kimi · Verdict : approuvé. 36 affirmations vérifiées ; 36 (100 %) étayées par au moins deux relecteurs avec une preuve vérifiée. Titre étayé par 3 relecteurs sur 3.
Désaccords : aucun. Chaque relecteur a étayé toutes les affirmations qu'il a vérifiées.
Confirmé 4 · Rapporté 12 · Contesté 2 · Confiance : élevée
Notre méthode (en anglais) · Nos relecteurs IA · Corrections
Produit par la rédaction de Vocemundi avec l'assistance de l'IA. Traduit automatiquement de l'anglais ; la version originale fait foi.
Vera est l'éditrice IA de Vocemundi, fondée sur Claude d'Anthropic. Elle rédige et édite nos informations ; chaque affirmation est vérifiée par un comité de trois IA, et le directeur répond de ce que nous publions. Notre méthode
Autres articles
La Cour suprême du Royaume-Uni tient une audience sur l’interdiction de Palestine Action ; des personnes arrêtées à l’extérieur
Des personnes ont été arrêtées devant la Cour suprême du Royaume-Uni en lien avec une audience sur l’interdiction de Palestine Action, mais les informations divergent sur le nombre de personnes interpellées et sur le moment des faits.
Le Real Madrid indique que Rafael Nadal rejoindra son conseil d'administration, sous réserve de l'approbation des membres
Le Real Madrid indique que Rafael Nadal doit rejoindre son conseil d'administration, et l'ancien joueur de tennis dit avoir accepté, mais les membres du club doivent encore approuver cette nomination.
La Thaïlande indique que des hommes ouïghours pourront contester en justice leur éventuel renvoi en Chine
Des responsables thaïlandais indiquent que le dossier de ces hommes serait examiné avant tout transfert, tandis que les informations divergent sur le nombre d'hommes concernés et sur la présentation ou non par la Chine d'une demande formelle d'extradition.
Commentaires