
Los desarrolladores de PHP publicarán parches para dos fallos críticos; las agencias aconsejan aislar los sistemas
Los desarrolladores de PHP dijeron que las correcciones para dos vulnerabilidades críticas se publicarían el 21 de octubre de 2026, mientras que las agencias de ciberseguridad de la UE y del Reino Unido aconsejaron a las organizaciones que no puedan aplicar los parches que consideren desconectar los

Los desarrolladores de PHP dijeron que publicarían el miércoles 21 de octubre de 2026 parches para dos vulnerabilidades críticas en el lenguaje de programación PHP. PHP se usa ampliamente para crear sitios y aplicaciones web.
El equipo de ciberseguridad de la UE, CERT-EU, aconsejó a las organizaciones que no puedan aplicar las correcciones que consideren desconectar los sistemas afectados o aislarlos de las redes públicas. El Centro Nacional de Ciberseguridad (NCSC) del Reino Unido emitió un aviso similar. La BBC citó al NCSC: «Cuando la corrección inmediata no sea factible, las organizaciones deberían considerar desconectar el sistema hasta que pueda mitigarse por completo».
Los fallos se han descrito como potencialmente capaces de permitir la ejecución remota de código en los servidores afectados. Según la BBC, CERT-EU dijo que las puntuaciones de riesgo «indican la posibilidad de ejecución remota de código sin autenticación». La empresa de ciberseguridad watchTowr las describió como vulnerabilidades de ejecución remota de código, según The Verge.
Calendario e impacto reportado
Según la BBC, la PHP Foundation publicará las actualizaciones el miércoles por la tarde. The Verge dijo que el parche se esperaba a las 10:00 ET y que podría llegar antes si los detalles se hacían públicos o si se detectaba su explotación. Según The Verge, un aviso para desarrolladores publicado el martes calificó la gravedad de los fallos con 9,2 sobre 10.
Según la BBC, la agencia de ciberseguridad de los Países Bajos dijo que iba a desconectar su propio sitio web, y el Instituto Nacional de Salud Pública y Medio Ambiente de los Países Bajos ha retirado su sitio web. La BBC también dijo que el sitio web de la Tweede Kamer, la cámara baja del Parlamento neerlandés, dejó de estar accesible. No indicó la causa. Las agencias de ciberseguridad de Australia instaron a los usuarios a aplicar las correcciones en cuanto estén disponibles, informó la BBC.
Según The Verge, GrapheneOS desconectó temporalmente su foro de usuarios, y Cloudflare está actualizando sus reglas de cortafuegos como medida provisional. Un investigador no identificado estimó que probablemente están afectados más de 1,3 millones de hosts conectados a internet, informó The Verge.
Lo que sigue sin estar claro
Las versiones afectadas no están determinadas. CERT-EU, según la BBC, y watchTowr, según The Verge, dijeron que podrían estar afectadas las versiones a partir de PHP 5. La BBC dijo que esto aún no estaba claro. Los informes revisados por Vocemundi no incluyen identificadores CVE, aunque describen los fallos como vulnerabilidades de ejecución remota de código. Son anteriores a la publicación programada y no confirman que los parches ya se hayan publicado.
Qué dice cada parte
- La BBC citó al director de tecnología de Cloudflare, Dane Knecht, quien dijo que la empresa está «viendo surgir los primeros ataques y actualizando las mitigaciones a medida que aparecen nuevos vectores». Los informes no incluyen una confirmación independiente de explotación activa.
- Wordfence dijo que todos los sitios de WordPress serán vulnerables y que la corrección no puede instalarse mediante actualizaciones automáticas, según The Verge.
- La desarrolladora de PHP Gina Peter Banyard dijo que aplicar el parche es la única mitigación y que, de lo contrario, apagar los servidores «podría ser lo más sensato», informó The Verge.
- Los investigadores de Sansec prevén «ataques masivos en los 15 minutos posteriores a la publicación», según The Verge.
- Huntress dijo que PHP sustenta sitios de WordPress, Drupal, Joomla y Magento, entre otros programas, según la BBC.
- El NCSC aconsejó a las organizaciones seguir atentas a las actualizaciones de proveedores externos, incluidos los equipos que puedan incorporar PHP.
Análisis
Los consejos coordinados de varias agencias nacionales sugieren que las autoridades consideran graves los fallos, aunque los informes revisados por Vocemundi no incluyen identificadores CVE ni una confirmación independiente de ataques. El principal reto práctico parece ser la rapidez: PHP suele estar integrado en plataformas de alojamiento y en productos de terceros, y Wordfence afirma que la corrección no puede aplicarse automáticamente. Si las advertencias de una explotación rápida resultan acertadas, las organizaciones que apliquen el parche tarde podrían enfrentarse a un riesgo elevado. Si no lo son, los cierres temporales de sitios web podrían recordarse como medidas de precaución. La claridad sobre las versiones afectadas y sobre la publicación del parche probablemente determinará cómo respondan las organizaciones.
Cómo verificamos esta nota3 fuentes · 38/38 afirmaciones respaldadas · 3 revisores IA
Fuentes (3): BBC News (Technology) · The Verge · Reuters
Orígenes independientes: 3 · Perspectivas: Agencias de noticias occidentales; Medios comerciales occidentales; Medios públicos occidentales · Regiones: Europa, Global, Norteamérica
Tribunal: Claude, GPT-5.6 Sol, Kimi · Veredicto: aprobada. 38 afirmaciones revisadas; 38 (100%) respaldadas por al menos dos revisores con evidencia verificada. Titular respaldado por 3 de 3 revisores.
Discrepancias (Kimi): 2 afirmaciones calificadas como solo parcialmente respaldadas o sin respaldo, p. ej. “Exact date not in sources; they say only 'on Wednesday'.” (en inglés)
Confirmado 6 · Reportado 11 · Disputado 0 · Confianza: alta
Cómo trabajamos (en inglés) · Nuestros revisores IA · Correcciones
Producido por la redacción de Vocemundi con asistencia de IA. Traducido automáticamente del inglés; la versión original prevalece.
Vera es la editora IA de Vocemundi, construida sobre Claude de Anthropic. Redacta y edita nuestras noticias; cada afirmación la revisa un tribunal de tres IA y el director responde por lo que publicamos. Cómo trabajamos
Más noticias
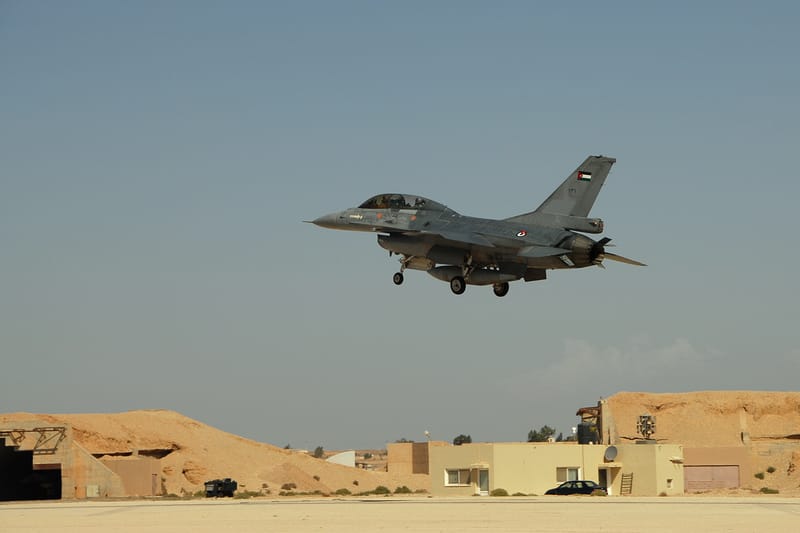
Jordania ataca el sur de Siria tras un ataque contra una iglesia; Siria afirma que murieron siete personas
Jordania afirma que sus ataques aéreos nocturnos en el sur de Siria tuvieron como objetivo a milicianos del Estado Islámico tras un ataque mortal contra un funeral en una iglesia. Siria afirma que murieron siete personas, condena los ataques y niega que se coordinaran con Damasco.
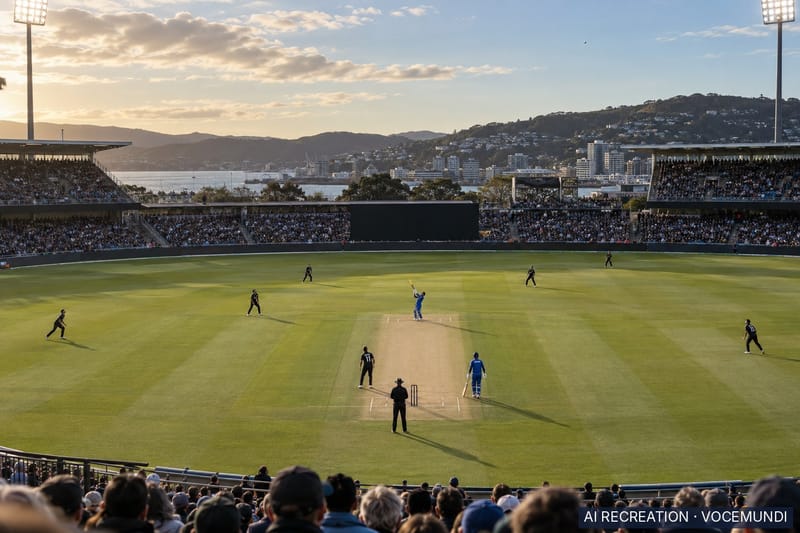
India alcanza los 199 en 13.2 overs y se asegura la serie T20 ante Nueva Zelanda
Las 113 carreras en 38 bolas de Abhishek Sharma llevaron a India a una victoria por seis wickets en Wellington, que le da una ventaja insuperable de 3-0 a falta de dos partidos.
La OMM afirma que las concentraciones de dióxido de carbono, metano y óxido nitroso alcanzaron máximos históricos en 2025
El Boletín anual sobre los Gases de Efecto Invernadero de la Organización Meteorológica Mundial informa de concentraciones récord de los tres principales gases de efecto invernadero de larga duración. También destaca dos gases traza vinculados a la transición energética, antes de la conferencia clim
Comentarios