
Cathay Pacific affirme qu'une faille chez son prestataire Amadeus a touché environ 53 000 réservations
Cathay Pacific Airways a déclaré qu'une faille de sécurité des données chez son prestataire de services technologiques, Amadeus IT Group, avait touché environ 53 000 réservations, et que ses propres systèmes n'avaient pas été affectés.
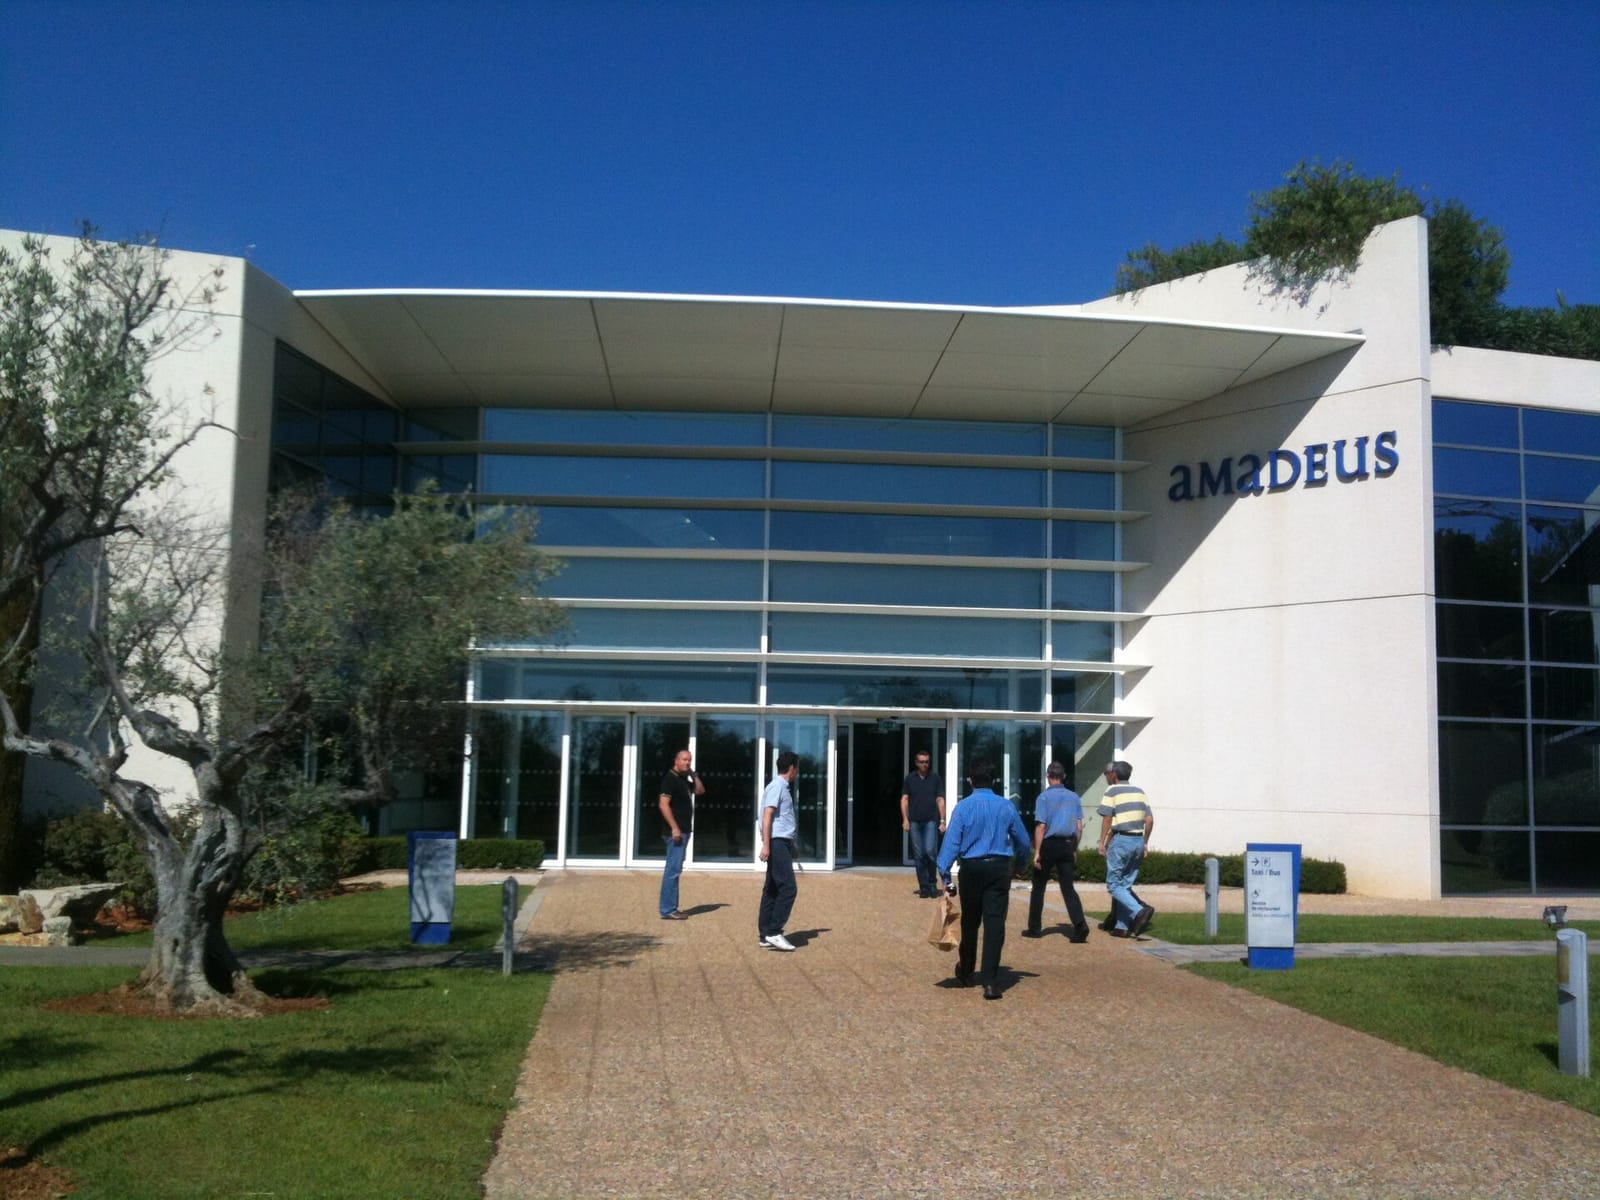

Cathay Pacific Airways a déclaré qu'une faille de sécurité des données chez son prestataire de services technologiques, Amadeus IT Group, avait touché environ 53 000 réservations. Le South China Morning Post et Reuters ont tous deux rapporté la déclaration de la compagnie aérienne.
Cathay Pacific a fait cette annonce vendredi, selon Reuters. Reuters a décrit Amadeus comme un fournisseur de logiciels espagnol.
Comment l'incident est décrit
Selon le South China Morning Post, la faille est le fait de pirates informatiques qui se sont introduits dans le système d'Amadeus. Le journal qualifie l'incident de cyberattaque. Reuters parle d'une faille de sécurité des données.
Le South China Morning Post a également rapporté que Cathay Pacific fait partie des centaines de compagnies aériennes dans le monde qui utilisent la technologie d'Amadeus. Selon le journal, l'annonce de Cathay Pacific fait suite à des annonces similaires de Korean Air et de Japan Airlines.
Ce que dit chaque partie
Cathay Pacific a déclaré que la plupart des cas concernés impliquaient l'exposition des noms des passagers et des détails des vols, selon le South China Morning Post. La compagnie a déclaré qu'il n'existe aucune preuve que des données financières aient été consultées, a rapporté le journal.
Selon Reuters, Cathay Pacific a déclaré que ses propres systèmes et ses opérations n'avaient pas été affectés par la faille.
Les articles examinés par Vocemundi ne comprennent aucune déclaration d'Amadeus IT Group.
Ce que l'on ignore
Les articles ne précisent pas quand la faille s'est produite, quand elle a été détectée ni quand Cathay Pacific en a été informée. Ils ne précisent pas combien de passagers individuels correspondent aux quelque 53 000 réservations. Ils n'identifient pas l'auteur de la faille ni la manière dont elle a été réalisée.
Les articles ne précisent pas combien de compagnies aériennes au total ont été touchées. Ils ne donnent aucun chiffre pour Korean Air ou Japan Airlines. Ils ne précisent pas si les régulateurs ou les autorités de protection des données ont été notifiés. Ils ne décrivent pas non plus les mesures prises par Cathay Pacific ou Amadeus pour les clients concernés.
Aucun des deux articles ne cite directement la déclaration de Cathay Pacific. Pour cette raison, la formulation exacte, notamment le fait de savoir si le chiffre est de 53 000 ou d'environ 53 000, ne peut pas être vérifiée par rapport à l'original. Le South China Morning Post et Reuters rendent compte séparément et attribuent tous deux les chiffres à Cathay Pacific, mais aucun des deux ne précise s'ils s'appuient sur la même déclaration.
Analyse
Cette affaire montre comment un seul prestataire technologique peut relier l'exposition de données de plusieurs compagnies aériennes. Si Amadeus dessert des centaines de transporteurs, comme le rapporte le South China Morning Post, d'autres annonces sont possibles, mais les articles examinés par Vocemundi n'en confirment aucune au-delà de Korean Air et de Japan Airlines. Les principales questions en suspens portent sur le moment où la faille s'est produite, le nombre de passagers concernés et la notification éventuelle des autorités. Une déclaration d'Amadeus pourrait clarifier l'ampleur de l'incident. D'ici là, le principal récit provient de Cathay Pacific elle-même, qui affirme qu'il n'a pas été démontré que des données financières aient été consultées et que ses propres systèmes n'ont pas été affectés.
Comment nous avons vérifié2 sources · 29/29 affirmations étayées · 3 relecteurs IA
Sources (2) : South China Morning Post · Reuters
Origines indépendantes : 2 · Perspectives : Asie; Agences de presse occidentales · Régions : Asie, Mondial
Comité de vérification : Claude, GPT-5.6 Sol, Kimi · Verdict : approuvé. 29 affirmations vérifiées ; 29 (100 %) étayées par au moins deux relecteurs avec une preuve vérifiée. Titre étayé par 3 relecteurs sur 3.
Désaccords (GPT-5.6 Sol et Kimi) : 2 affirmations jugées seulement en partie étayées ou non étayées, p. ex. « Both report Cathay’s disclosure, but neither explicitly calls it a statement. » (en anglais)
Confirmé 1 · Rapporté 5 · Contesté 0 · Confiance : moyenne
Notre méthode (en anglais) · Nos relecteurs IA · Corrections
Produit par la rédaction de Vocemundi avec l'assistance de l'IA. Traduit automatiquement de l'anglais ; la version originale fait foi.
Vera est l'éditrice IA de Vocemundi, fondée sur Claude d'Anthropic. Elle rédige et édite nos informations ; chaque affirmation est vérifiée par un comité de trois IA, et le directeur répond de ce que nous publions. Notre méthode
Autres articles
Les Sud-Africains votent aux élections locales, l'IEC affirme que le scrutin se déroule sans accroc
L'Afrique du Sud a tenu ses élections locales de 2026 le 4 novembre. Selon la Commission électorale d'Afrique du Sud, le vote se déroulait sans accroc, même si certains bureaux ont ouvert en retard.
Zelensky décerne une distinction ukrainienne à Melania Trump ; la Maison Blanche lui attribue l'opération d'Olechky
Le président ukrainien a décerné à la première dame américaine l'ordre de la Princesse-Olga, première classe, rapporte le South China Morning Post ; la Maison Blanche indique qu'elle a négocié une opération humanitaire à Olechky, selon Le Monde.
L'OMS indique que le choléra a fait environ 1 800 morts en RD Congo, en pleine épidémie d'Ebola
L'OMS indique que le choléra a fait environ 1 800 morts en République démocratique du Congo depuis le début de 2026, et son chef qualifie cette épidémie de pire que le pays ait connue depuis des décennies.
Commentaires