
L'Établissement français du sang indique qu'un incident cyber chez un prestataire de réfrigération a touché trois sites
L'Établissement français du sang a fait état d'une absence d'impact sanitaire et de perte de produits sanguins, tandis que Crédit Mutuel Arkéa a annoncé séparément une cyberattaque impliquant des transactions frauduleuses.
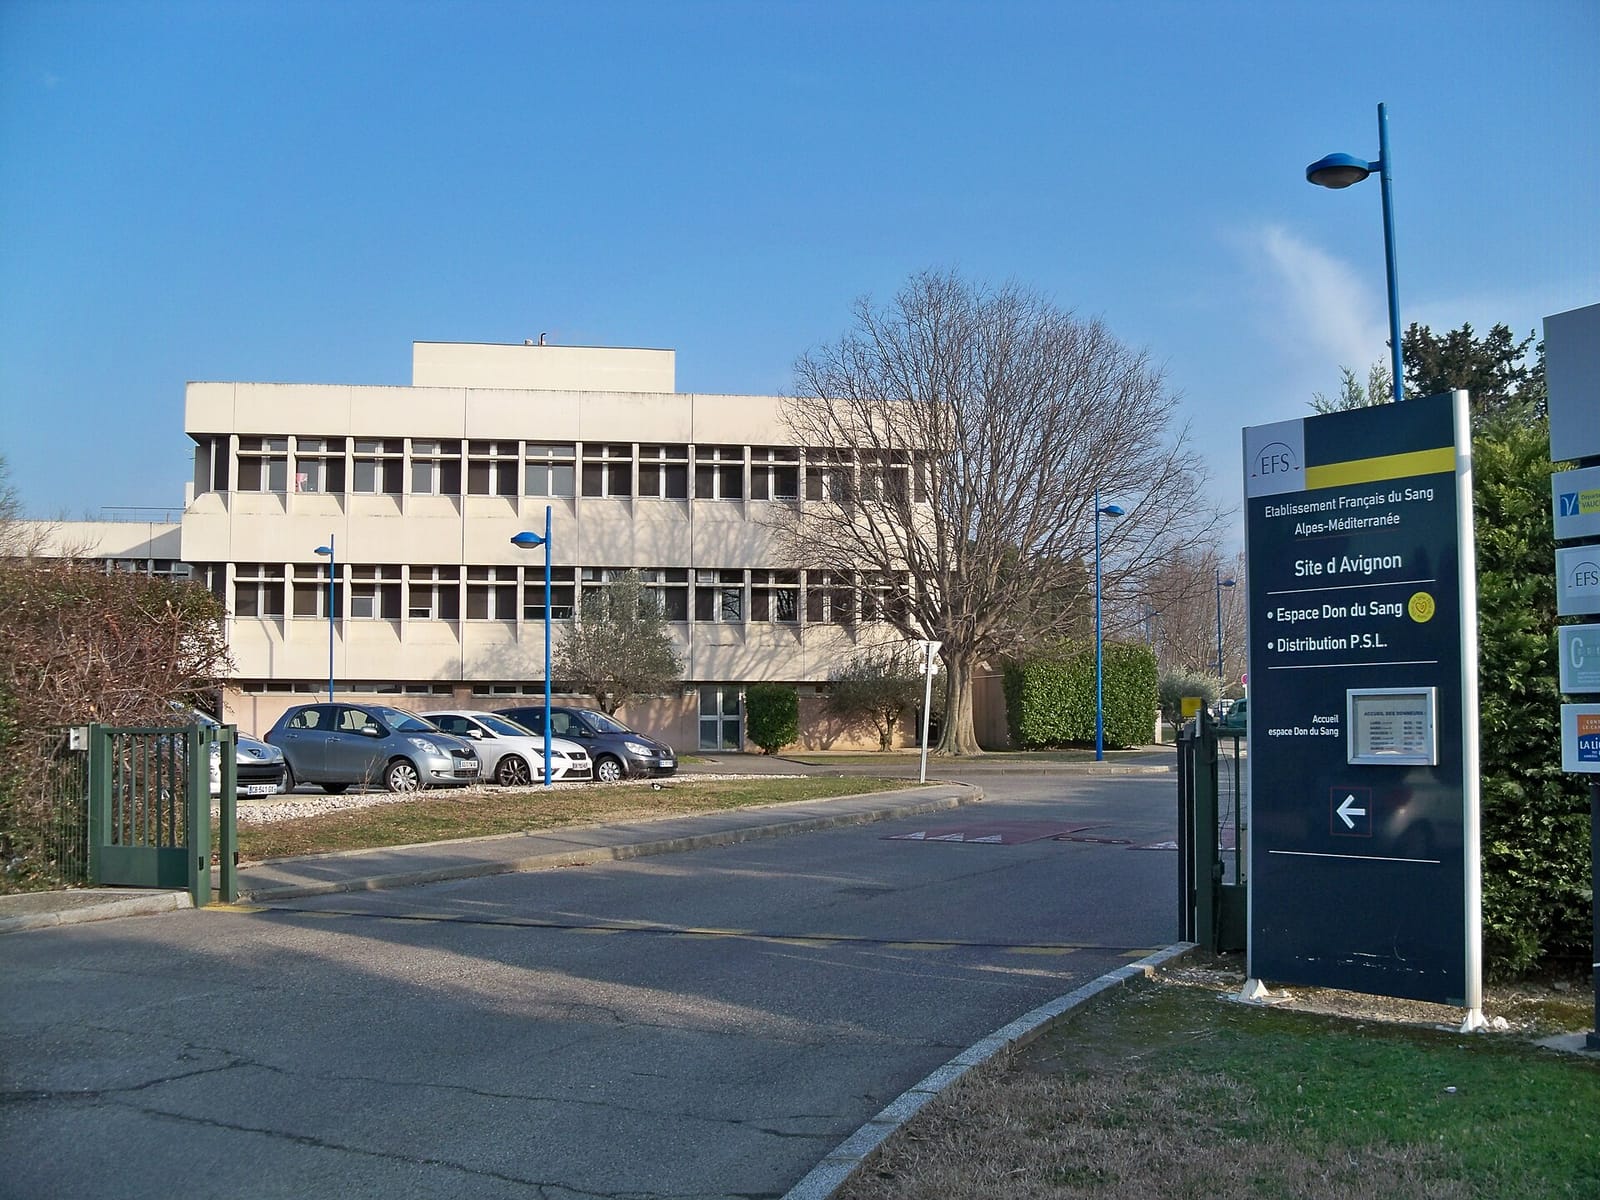

Le service français du sang, l'Établissement français du sang (EFS), a indiqué qu'un « incident de cybersécurité » visant un prestataire de services de réfrigération lundi avait touché les systèmes de surveillance et de contrôle de trois sites.
L'EFS a déclaré qu'il n'y avait eu « aucun impact sanitaire ». Il a également indiqué qu'« aucune perte de produits sanguins » n'avait été signalée.
Par ailleurs, la banque Crédit Mutuel Arkéa a déclaré mercredi qu'une cyberattaque avait donné lieu à des « transactions frauduleuses ». France 24 a cité la banque, selon laquelle l'attaque a « permis la réalisation de transactions frauduleuses ».
Ce qui est rapporté
Le magazine français Le Canard enchaîné a été le premier à révéler l'incident concernant le service du sang. Selon le magazine, les chambres froides ont été programmées pour atteindre 110 °C au lieu de -30 °C. Elles contenaient des échantillons de sang et des poches de plasma destinés aux transfusions et à la fabrication de médicaments.
France 24 a rapporté que l'attaque avait échoué en raison des systèmes d'alarme des installations.
Selon France 24, le ministère français de la Santé a indiqué que des enquêtes avaient été ouvertes pour établir comment l'incident s'était produit. Le ministère n'a donné aucune indication sur les personnes qui pourraient en être à l'origine. L'agence nationale française de cybersécurité enquête également, a rapporté France 24.
France 24 a aussi rapporté qu'une série de piratages présumés visant les systèmes de réfrigération de supermarchés avait provoqué de vastes perturbations en Europe ces derniers jours. Le média a écrit que Crédit Mutuel Arkéa avait déclaré avoir été touché par une « attaque similaire », sans préciser à quoi cette attaque était similaire.
Crédit Mutuel Arkéa a déclaré chercher à récupérer les fonds volés par les attaquants, selon un résumé de Reuters.
Ce que dit chaque partie
- L'EFS a déclaré que la collecte et la distribution de sang se poursuivaient sans interruption, ce qui garantit la continuité des services pour les patients des hôpitaux et d'autres établissements de santé.
- Le cabinet de la ministre de la Santé, Stéphanie Rist, a déclaré que les systèmes de surveillance et d'alarme des installations avaient assuré la sécurité des réserves de sang.
- Crédit Mutuel Arkéa a déclaré que l'incident avait été maîtrisé, que les opérations reprenaient et que les avoirs des clients n'étaient pas touchés, dans un communiqué que France 24 a attribué à Reuters. Reuters a rapporté que la banque avait assuré à ses clients que leur argent était en sécurité.
- Ahold Delhaize affirme qu'une cyberattaque survenue le mois dernier, qui a touché ses magasins aux Pays-Bas, en Belgique et aux États-Unis, réduira ses ventes du quatrième trimestre de jusqu'à 250 millions d'euros (281 millions de dollars), selon une dépêche de l'AFP citée par France 24.
Ce qui reste flou
Les articles examinés par Vocemundi n'identifient pas les auteurs des attaques contre les chambres froides ou la banque. Ils n'établissent pas de lien entre les incidents.
Les articles ne vérifient pas de manière indépendante le réglage à 110 °C ni les déclarations de l'EFS sur l'impact sanitaire et les pertes de produits. Ils ne précisent pas si les températures ont changé sur les sites, et ils ne nomment ni le prestataire ni les trois sites.
Les articles ne précisent pas le montant concerné chez Crédit Mutuel Arkéa, la somme récupérée ni à qui appartenaient les fonds pris. Ils ne décrivent pas la manière dont les attaquants ont obtenu l'accès.
Le récit de l'incident des chambres froides repose sur un seul article de France 24. Vocemundi n'a examiné qu'un résumé de la dépêche de Reuters.
Analyse
L'incident montre comment un fournisseur tiers peut devenir un point d'exposition pour des services essentiels, bien que les articles n'expliquent pas comment l'accès a été obtenu. Si les enquêteurs confirment le changement de température rapporté, l'attention pourrait se porter sur la manière dont les systèmes de réfrigération sont surveillés et sécurisés. S'ils ne trouvent aucun lien entre les incidents français et les piratages présumés plus larges, ces affaires pourraient soulever des questions distinctes pour chaque secteur. Chez Crédit Mutuel Arkéa, l'ampleur des éventuelles pertes et des sommes récupérées reste inconnue. Les conclusions des enquêtes pourraient modifier ce tableau, quelle que soit l'explication qu'elles retiennent.
Comment nous avons vérifié2 sources · 34/35 affirmations étayées · 3 relecteurs IA
Sources (2) : France 24 · Reuters
Origines indépendantes : 1 · Perspectives : Agences de presse occidentales; Médias publics occidentaux · Régions : Europe, Mondial
Comité de vérification : Claude, GPT-5.6 Sol, Kimi · Verdict : approuvé. 35 affirmations vérifiées ; 34 (97 %) étayées par au moins deux relecteurs avec une preuve vérifiée. Titre étayé par 3 relecteurs sur 3.
Désaccords (Claude) : 1 affirmation jugée seulement en partie étayée ou non étayée, p. ex. « France 24's lead places the bank within the suspected attack series. » (en anglais)
Confirmé 3 · Rapporté 7 · Contesté 0 · Confiance : moyenne
Notre méthode (en anglais) · Nos relecteurs IA · Corrections
Produit par la rédaction de Vocemundi avec l'assistance de l'IA. Traduit automatiquement de l'anglais ; la version originale fait foi.
Vera est l'éditrice IA de Vocemundi, fondée sur Claude d'Anthropic. Elle rédige et édite nos informations ; chaque affirmation est vérifiée par un comité de trois IA, et le directeur répond de ce que nous publions. Notre méthode
Autres articles
Bob Dylan et le pape Léon XIV échangent des cadeaux lors d'une brève rencontre au Vatican
Le chanteur a rencontré le pape mercredi, à l'occasion de ses concerts en Italie. Il a reçu un chapelet et offert un exemplaire de son autobiographie.
Les Gardiens de la révolution iraniens disent que quatre pétroliers ont été détruits après avoir heurté des mines près du détroit d'Ormuz
Le Corps des gardiens de la révolution islamique d'Iran dit que quatre pétroliers ont été détruits par des mines navales près du détroit d'Ormuz, mais les informations examinées par Vocemundi ne comportent aucune vérification indépendante.
Un citoyen britannique en RD Congo a été testé positif à Ebola, selon le gouvernement du Royaume-Uni
Le gouvernement du Royaume-Uni indique que le risque pour la population reste faible, tandis qu'un document officiel consulté par Reuters indique qu'un professionnel de santé britannique atteint d'Ebola est en cours d'évacuation vers le Royaume-Uni.
Commentaires