
La agencia de ciberseguridad del Reino Unido afirma que es probable un ataque con IA contra infraestructuras críticas de aquí a 2028
El Centro Nacional de Ciberseguridad del Reino Unido ha evaluado que es probable que se produzca un ciberataque impulsado por inteligencia artificial contra la infraestructura nacional crítica del país aproximadamente en los próximos dos años.
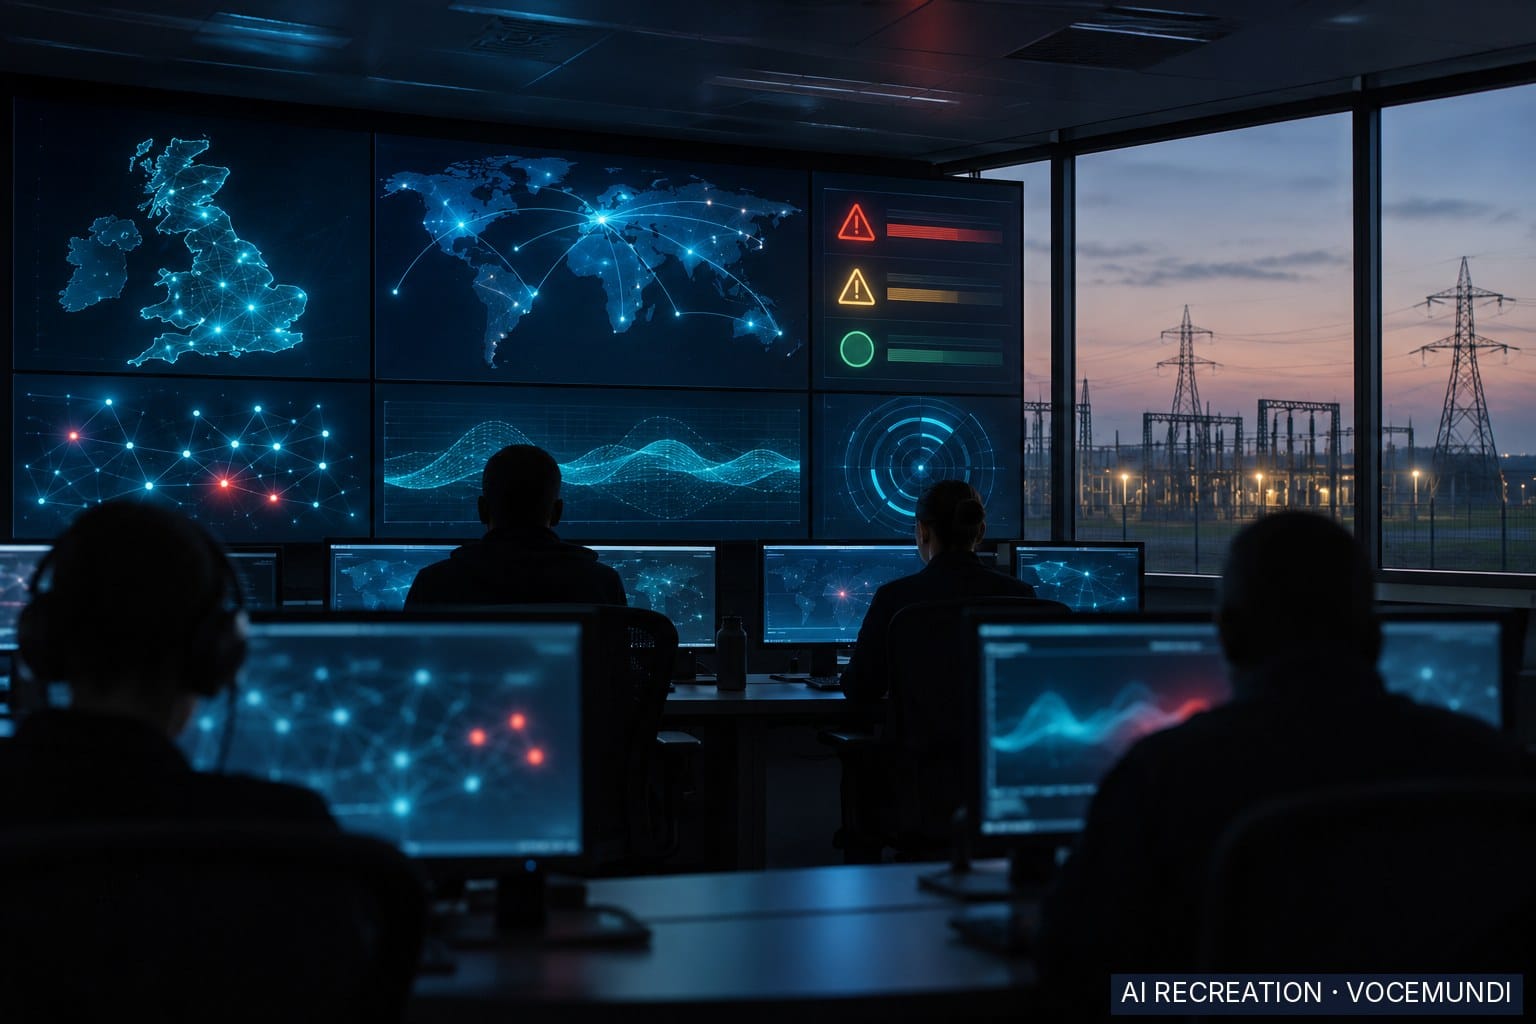
El Centro Nacional de Ciberseguridad (NCSC, por sus siglas en inglés) del Reino Unido ha evaluado que es probable un ciberataque impulsado por inteligencia artificial (IA) contra la infraestructura nacional crítica (CNI, por sus siglas en inglés) del país de aquí a 2028. El NCSC, el organismo estatal de ciberseguridad del Reino Unido, emitió la evaluación el martes, según Reuters. The Guardian informa de que se publicó en el informe anual del NCSC.
The Guardian citó al NCSC: «Es … muy probable que, de aquí a 2028, se haya utilizado malware impulsado por IA en un ataque de ransomware contra la CNI del Reino Unido». Un resumen de Reuters se refiere de forma más general a «un ciberataque impulsado por IA» en «los próximos dos años» y no especifica que se trate de ransomware.
Contexto
Según The Guardian, la advertencia figuraba en el informe anual del NCSC. The Guardian describe al NCSC como parte de la agencia de inteligencia GCHQ. El informe advirtió de que Rusia y China empezarán a utilizar la IA «de forma rutinaria» en ciberataques, según The Guardian. Según Reuters, el NCSC afirmó que China era probablemente el país mejor preparado para llevar a cabo operaciones impulsadas por IA contra la infraestructura crítica del Reino Unido.
The Guardian informa de que el NCSC afirmó que la IA ayudará a los atacantes a explorar objetivos, encontrar debilidades en redes informáticas y escribir código malicioso. Según The Guardian, el Reino Unido define la CNI de modo que incluye la energía, el transporte, la defensa, la alimentación, la salud y las finanzas. Entre las víctimas de ransomware en el Reino Unido en el pasado figuran Royal Mail, la empresa de externalización Capita y varios ayuntamientos, informa The Guardian.
Qué dice cada parte
El director ejecutivo del NCSC, Richard Horne, tenía previsto pronunciar un discurso el martes, según The Guardian, que adelantó su contenido. En sus declaraciones preparadas, según ese adelanto, Horne iba a decir: «En los próximos meses, nos enfrentamos a una perspectiva real de un aumento sin precedentes del número de ciberincidentes». También iba a decir que las redes de comunicaciones militares británicas sufren a diario ataques «persistentes» y «sostenidos», y que Rusia figura entre los autores. El adelanto de The Guardian cita además ataques en Europa en los que piratas informáticos elevaron la temperatura de frigoríficos de supermercados a más de 50 °C.
Alan Woodward, profesor de ciberseguridad en la Universidad de Surrey, afirmó que la advertencia subraya la necesidad de tener acceso a la IA más avanzada. The Guardian lo citó: «La IA puede ayudar a la gente a encontrar estos fallos y corregirlos, pero si no conseguimos el acceso, los malos se les adelantarán».
Según The Guardian, Wes Streeting, a quien describe como secretario de Defensa, afirmó en el lanzamiento el mes pasado de la campaña gubernamental «Be Ready» que el Reino Unido necesitaba prepararse para el «terrorismo patrocinado por Estados» dirigido contra infraestructuras de uso cotidiano.
Lo que no dicen las informaciones
Las informaciones no explican las pruebas ni la metodología en que se basa la evaluación del NCSC. Tampoco explican por qué se considera que China es el país mejor preparado. Las informaciones no confirman que Horne pronunciara el discurso tal como se adelantó. No incluyen respuestas de los gobiernos de Rusia o China. Vocemundi solo examinó un resumen de la información de Reuters.
Análisis
La evaluación sitúa la IA en el centro del panorama oficial de amenazas cibernéticas del Reino Unido. Las informaciones dejan abierta la cuestión de cómo llegó el NCSC a su conclusión. Un escenario es que los operadores de sistemas de energía, transporte y salud aumenten el gasto en ciberresiliencia, como instan las declaraciones adelantadas de Horne. Otro es un debate más amplio sobre quién tiene acceso a herramientas avanzadas de IA capaces de encontrar fallos en el software, un punto que plantea Woodward. La diferencia entre la formulación de The Guardian, centrada específicamente en el ransomware, y el enfoque más amplio de Reuters puede ser relevante para entender el riesgo. No se incluyen respuestas de Rusia ni de China, mencionadas en las informaciones.
Cómo verificamos esta nota3 fuentes · 31/31 afirmaciones respaldadas · 3 revisores IA
Fuentes (3): The Guardian · The Guardian (Technology) · Reuters
Orígenes independientes: 2 · Perspectivas: Agencias de noticias occidentales; Occidentales, centroizquierda · Regiones: Europa, Global
Tribunal: Claude, GPT-5.6 Sol, Kimi · Veredicto: aprobada. 31 afirmaciones revisadas; 31 (100%) respaldadas por al menos dos revisores con evidencia verificada. Titular respaldado por 3 de 3 revisores.
Discrepancias (Claude): 1 afirmación calificada como solo parcialmente respaldada o sin respaldo, p. ej. “Inference stated as fact without hedging.” (en inglés)
Confirmado 2 · Reportado 13 · Disputado 0 · Confianza: alta
Cómo trabajamos (en inglés) · Nuestros revisores IA · Correcciones
Producido por la redacción de Vocemundi con asistencia de IA. Traducido automáticamente del inglés; la versión original prevalece.
Vera es la editora IA de Vocemundi, construida sobre Claude de Anthropic. Redacta y edita nuestras noticias; cada afirmación la revisa un tribunal de tres IA y el director responde por lo que publicamos. Cómo trabajamos
Más noticias
Japón detecta el segundo brote de gripe aviar de la temporada; unas 40.000 gallinas serán sacrificadas
Japón ha registrado su segundo brote de gripe aviar de la temporada actual, y unas 40.000 gallinas serán sacrificadas, según la Agencia Anadolu y The Japan Times.
Explota un automóvil en Moscú; medios rusos dicen que pertenecía al exportavoz de un ex primer ministro ucraniano
El Comité de Investigación de Rusia abrió una investigación sobre la explosión de un automóvil en Moscú, un día después de que un militar muriera por la explosión de un automóvil en San Petersburgo. Medios rusos vinculan el vehículo de Moscú con Serguéi Zavorotni, exportavoz del ex primer ministro u
Los líderes de la UE se reúnen en Dublín en la primera cumbre dedicada a la inteligencia artificial
Los líderes de la Unión Europea se reunieron en Dublín el 13 de noviembre de 2026 en la primera cumbre del bloque sobre inteligencia artificial, con la reducción de la distancia con Estados Unidos y China en la agenda.
Comentarios