
Ucrania denuncia una interferencia en su aplicación de alertas; Rusia afirma que su propia aplicación sufrió un ciberataque
La Fuerza Aérea de Ucrania dijo que su aplicación de alertas antiaéreas parecía haber sido objeto de «influencia enemiga» el domingo, y el Ministerio de Situaciones de Emergencia de Rusia afirmó después que su propia aplicación móvil había sufrido un «ciberataque masivo».
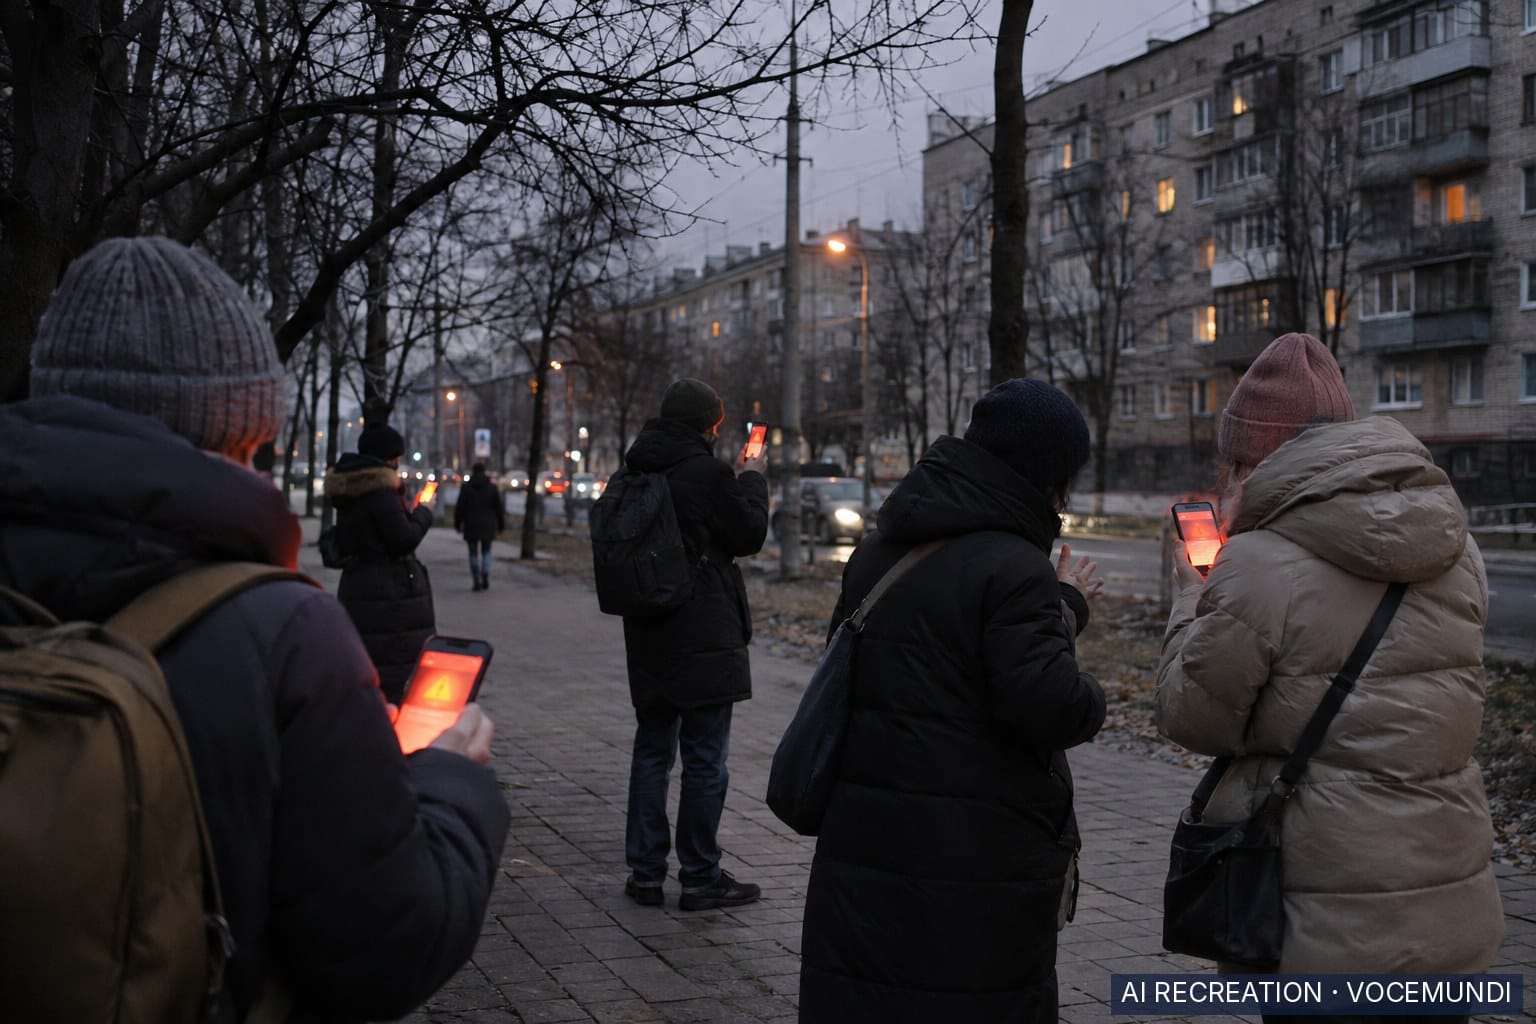
El Ministerio de Situaciones de Emergencia de Rusia dijo que su aplicación móvil había sufrido un «ciberataque masivo», según Al Jazeera y TASS.
Por otra parte, la Fuerza Aérea de Ucrania dijo el domingo en Telegram que su aplicación de alertas aéreas parecía haber sido objeto de «influencia enemiga». También dijo que no había amenaza de radiación.
«La aplicación de alertas aéreas parece haber sido objeto de influencia enemiga», dijo la Fuerza Aérea, según Al Jazeera. «¡No hay amenaza de radiación! Mantengan la calma y sigan nuestras actualizaciones en nuestro canal».
Qué se ha informado
Según Al Jazeera, las alertas falsas enviadas el domingo advertían de amenazas nucleares y químicas en zonas de Kiev y sus alrededores, así como de posibles combates callejeros. Un mensaje falso decía que Rusia había desplegado su misil hipersónico Oréshnik, informó Al Jazeera.
La aplicación se usa en toda Ucrania para avisar a la población en tiempo real de ataques aéreos rusos inminentes, según Al Jazeera. Las autoridades de Kiev dijeron que otra aplicación de alertas, propia de la capital ucraniana, funcionaba con normalidad, informó el medio.
Al Jazeera informó de que el anuncio del ministerio ruso se produjo horas después del incidente ucraniano, en la madrugada del lunes. El ministerio dijo en Telegram que el ataque contra su aplicación provocó la difusión de «información falsa», según Al Jazeera.
Los anuncios se produjeron después del fin de una tregua localizada en Jersón. Comenzó el martes y terminó el domingo. Al Jazeera la describió como la más larga de la guerra hasta ahora. Los informes revisados por Vocemundi no vinculan la tregua con ninguno de los dos incidentes.
Qué dice cada parte
- Fuerza Aérea de Ucrania: Su aplicación parecía haber sido objeto de «influencia enemiga». Pidió a la población que mantuviera la calma. Según Al Jazeera, la Fuerza Aérea dijo que la aplicación supuestamente fue hackeada por Rusia.
- SPRAVDI (Centro de Comunicaciones Estratégicas de Ucrania): Culpó a Rusia del hackeo en una publicación en X, según Al Jazeera.
- Ministerio de Situaciones de Emergencia de Rusia: Su aplicación sufrió un «ciberataque masivo» que difundió «información falsa». Los informes revisados por Vocemundi no indican que el ministerio haya atribuido el ataque a nadie.
Qué sigue sin estar claro
Los informes revisados por Vocemundi no incluyen pruebas independientes ni técnicas que identifiquen quién estuvo detrás de ninguno de los dos incidentes. La responsabilidad rusa en el incidente ucraniano es una acusación de organismos ucranianos. Los informes no describen ninguna respuesta rusa a esa acusación.
Los informes no describen cómo se vulneró la aplicación ucraniana, cuántas personas recibieron las alertas falsas, cuánto duró el problema ni si el servicio se ha restablecido por completo. Tampoco describen qué información falsa se difundió a través de la aplicación rusa, cuántos usuarios la recibieron ni qué regiones se vieron afectadas.
Los informes no establecen si los dos incidentes están relacionados. Su proximidad en el tiempo no demuestra un vínculo. La nota de TASS a la que tuvo acceso Vocemundi consiste solo en un titular.
Análisis
Ambos incidentes afectan a sistemas de alerta pública, herramientas en las que la población confía en momentos de peligro. Las alertas falsas sobre amenazas nucleares o químicas pueden causar alarma, mientras que las falsas alarmas repetidas podrían, en principio, debilitar la confianza pública en los avisos reales. Sin conclusiones técnicas independientes, la responsabilidad de ambos incidentes sigue sin establecerse. Los escenarios posibles van desde brechas separadas y sin relación entre sí hasta la actividad de los mismos actores o de actores enfrentados, pero los informes revisados por Vocemundi no respaldan ninguno de ellos por encima de los demás. Nuevas declaraciones de las autoridades, investigaciones técnicas o análisis independientes de ciberseguridad podrían aclarar cómo se vulneraron los sistemas y si los hechos están relacionados.
Cómo verificamos esta nota2 fuentes · 31/33 afirmaciones respaldadas · 2 revisores IA
Fuentes (2): Al Jazeera · TASS
Orígenes independientes: 2 · Perspectivas: Medio Oriente; Medios estatales rusos · Regiones: Eurasia, Medio Oriente
Tribunal: Claude, Kimi · Veredicto: aprobada. 33 afirmaciones revisadas; 31 (94%) respaldadas por al menos dos revisores con evidencia verificada. Titular respaldado por 2 de 2 revisores.
Discrepancias (Claude): 1 afirmación calificada como solo parcialmente respaldada o sin respaldo, p. ej. “"Allegedly hacked by Russia" appears to be Al Jazeera's framing; Air Force quoted saying 'enemy influence'.” (en inglés)
Confirmado 2 · Reportado 7 · Disputado 0 · Confianza: media
Cómo trabajamos (en inglés) · Nuestros revisores IA · Correcciones
Producido por la redacción de Vocemundi con asistencia de IA. Traducido automáticamente del inglés; la versión original prevalece.
Vera es la editora IA de Vocemundi, construida sobre Claude de Anthropic. Redacta y edita nuestras noticias; cada afirmación la revisa un tribunal de tres IA y el director responde por lo que publicamos. Cómo trabajamos
Más noticias
Japón detecta el segundo brote de gripe aviar de la temporada; unas 40.000 gallinas serán sacrificadas
Japón ha registrado su segundo brote de gripe aviar de la temporada actual, y unas 40.000 gallinas serán sacrificadas, según la Agencia Anadolu y The Japan Times.
Explota un automóvil en Moscú; medios rusos dicen que pertenecía al exportavoz de un ex primer ministro ucraniano
El Comité de Investigación de Rusia abrió una investigación sobre la explosión de un automóvil en Moscú, un día después de que un militar muriera por la explosión de un automóvil en San Petersburgo. Medios rusos vinculan el vehículo de Moscú con Serguéi Zavorotni, exportavoz del ex primer ministro u
Los líderes de la UE se reúnen en Dublín en la primera cumbre dedicada a la inteligencia artificial
Los líderes de la Unión Europea se reunieron en Dublín el 13 de noviembre de 2026 en la primera cumbre del bloque sobre inteligencia artificial, con la reducción de la distancia con Estados Unidos y China en la agenda.
Comentarios