
Französischer Blutspendedienst: Cybervorfall bei Kühldienstleister betraf drei Standorte
Das Établissement français du sang meldete keine gesundheitlichen Auswirkungen und keinen Verlust von Blutprodukten. Unabhängig davon gab Crédit Mutuel Arkéa einen Cyberangriff mit betrügerischen Transaktionen bekannt.
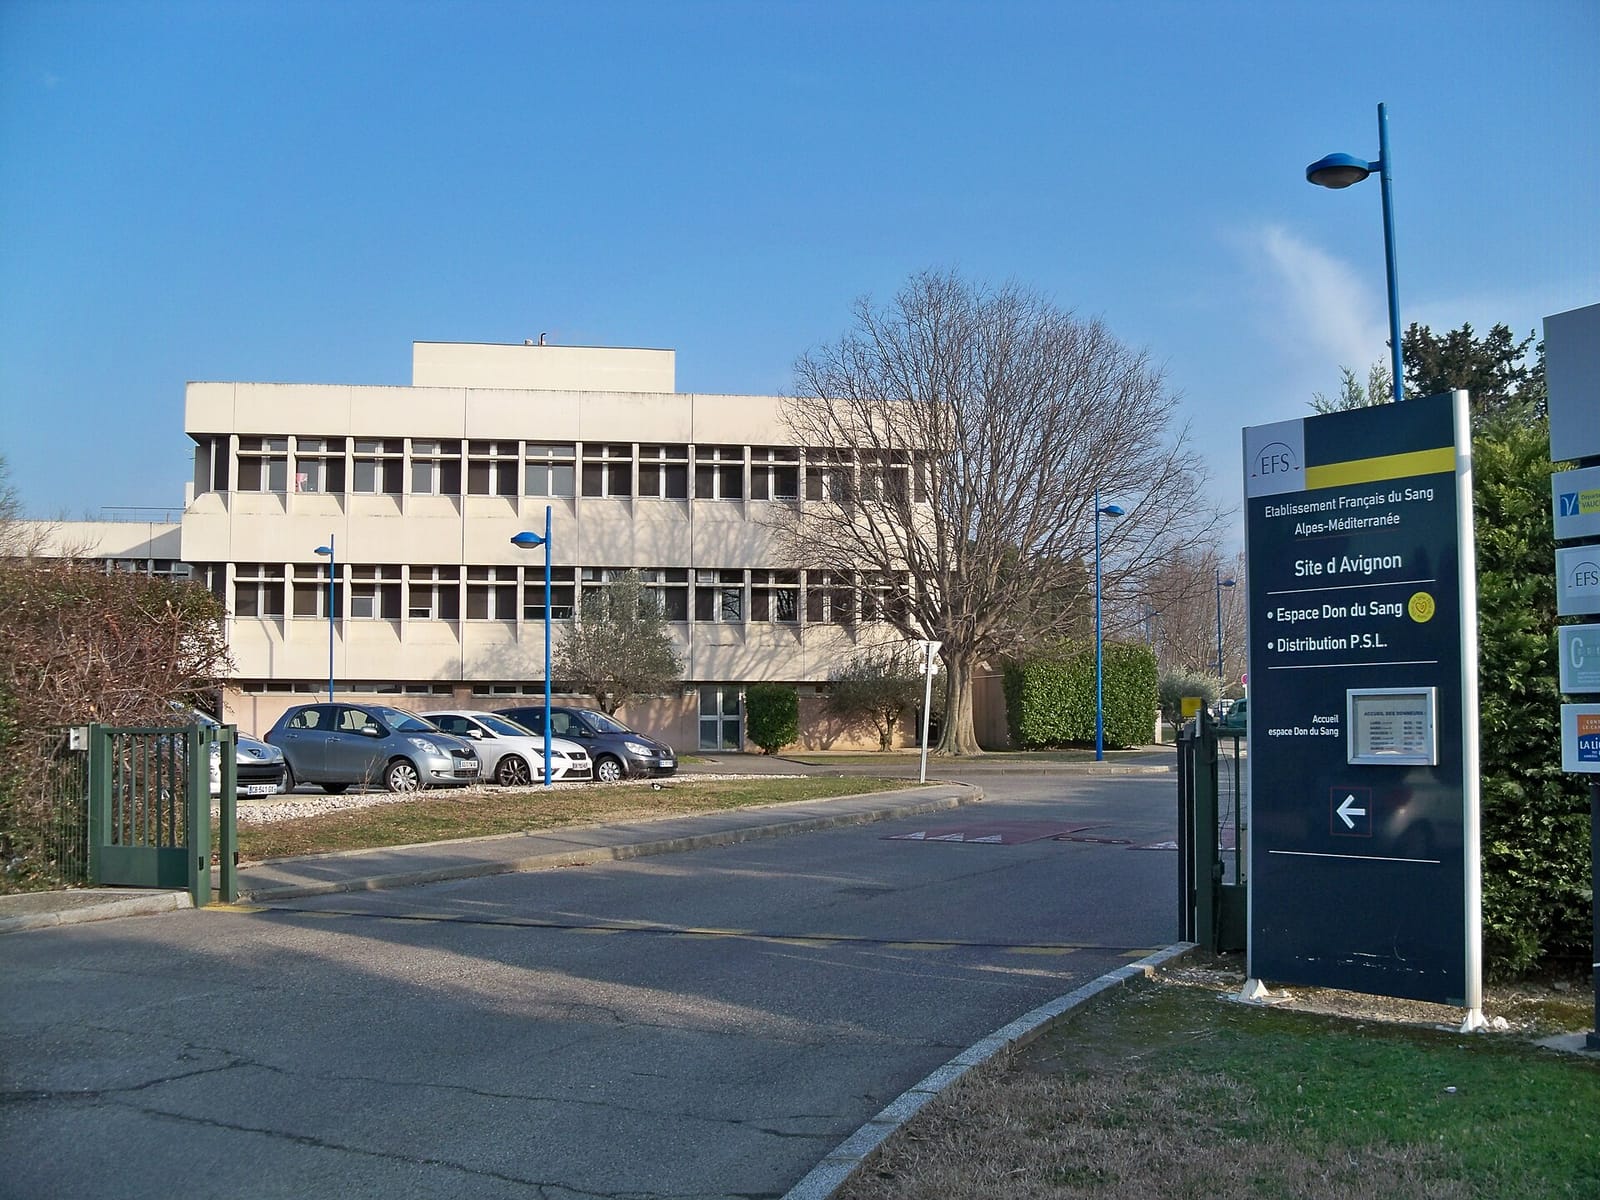

Frankreichs Blutspendedienst, das Établissement français du sang (EFS), teilte mit, ein „Cybersicherheitsvorfall“, der am Montag auf einen Dienstleister für Kühltechnik abzielte, habe Überwachungs- und Steuerungssysteme an drei Standorten beeinträchtigt.
Das EFS erklärte, es habe „keine gesundheitlichen Auswirkungen“ gegeben. Zudem sei „kein Verlust von Blutprodukten“ gemeldet worden.
Unabhängig davon teilte die Bank Crédit Mutuel Arkéa am Mittwoch mit, ein Cyberangriff habe zu „betrügerischen Transaktionen“ geführt. France 24 zitierte die Bank mit den Worten, der Angriff habe „die Durchführung betrügerischer Transaktionen ermöglicht“.
Was berichtet wird
Das französische Magazin Le Canard enchaîné berichtete als Erstes über den Vorfall beim Blutspendedienst. Dem Magazin zufolge waren die Kühllager so programmiert worden, dass sie 110 °C statt -30 °C erreichen sollten. Sie enthielten Blutproben und Plasmabeutel, die für Transfusionen und die Herstellung von Medikamenten bestimmt waren.
France 24 berichtete, der Angriff sei wegen der Alarmsysteme der Einrichtungen erfolglos geblieben.
Laut France 24 erklärte das französische Gesundheitsministerium, es seien Ermittlungen aufgenommen worden, um zu klären, wie es zu dem Vorfall kam. Das Ministerium machte keine Angaben dazu, wer dahinterstecken könnte. Auch Frankreichs nationale Behörde für Cybersicherheit ermittelt, wie France 24 berichtete.
France 24 berichtete außerdem, eine Reihe mutmaßlicher Hackerangriffe auf Kühlsysteme von Supermärkten habe in den vergangenen Tagen in Europa weitreichende Störungen verursacht. Dem Sender zufolge erklärte Crédit Mutuel Arkéa, von einem „ähnlichen Angriff“ getroffen worden zu sein, ohne anzugeben, womit der Angriff vergleichbar sei.
Crédit Mutuel Arkéa erklärte einer Reuters-Zusammenfassung zufolge, die Bank versuche, von den Angreifern gestohlene Gelder zurückzuerlangen.
Was die einzelnen Seiten sagen
- Das EFS erklärte, Blutentnahme und -verteilung liefen ohne Unterbrechung weiter, sodass die Versorgung der Patienten in Krankenhäusern und anderen Gesundheitseinrichtungen gewährleistet bleibe.
- Das Büro von Gesundheitsministerin Stéphanie Rist erklärte, die Überwachungs- und Alarmsysteme der Einrichtungen hätten die Sicherheit der Blutbestände gewährleistet.
- Crédit Mutuel Arkéa erklärte in einer Stellungnahme, die France 24 Reuters zuschrieb, der Vorfall sei eingedämmt, der Betrieb werde wieder aufgenommen und Kundenvermögen sei nicht betroffen. Reuters berichtete, die Bank habe ihren Kunden mitgeteilt, ihr Geld sei sicher.
- Ahold Delhaize erklärt, ein Cyberangriff im vergangenen Monat, der seine Filialen in den Niederlanden, Belgien und den Vereinigten Staaten betraf, werde den Umsatz im vierten Quartal um bis zu 250 Millionen Euro (281 Millionen Dollar) verringern, wie aus einem von France 24 zitierten AFP-Bericht hervorgeht.
Was unklar bleibt
Die von Vocemundi geprüften Berichte nennen nicht, wer die Angriffe auf die Kühllager oder die Bank verübt hat. Sie belegen nicht, dass die Vorfälle miteinander zusammenhängen.
Die Berichte bestätigen weder die Einstellung auf 110 °C noch die Angaben des EFS zu gesundheitlichen Auswirkungen und Produktverlusten unabhängig. Sie sagen nicht, ob sich die Temperaturen an den Standorten verändert haben, und sie nennen weder den Dienstleister noch die drei Standorte.
Die Berichte geben nicht an, um wie viel Geld es bei Crédit Mutuel Arkéa ging, wie viel davon zurückerlangt wurde oder wessen Gelder entwendet wurden. Sie beschreiben nicht, wie sich die Angreifer Zugang verschafften.
Die Darstellung des Vorfalls bei den Kühllagern beruht auf einem einzigen Bericht von France 24. Vocemundi hat nur eine Zusammenfassung der Reuters-Meldung geprüft.
Analyse
Der Vorfall zeigt, wie ein externer Zulieferer zu einer Schwachstelle für grundlegende Dienste werden kann, auch wenn die Berichte nicht erklären, wie der Zugang erlangt wurde. Sollten die Ermittler die gemeldete Temperaturänderung bestätigen, könnte sich die Aufmerksamkeit darauf richten, wie Kühlsysteme überwacht und gesichert werden. Sollten sie keine Verbindung zwischen den französischen Vorfällen und den weiteren mutmaßlichen Hackerangriffen feststellen, könnten die Fälle für jede Branche eigene Fragen aufwerfen. Bei Crédit Mutuel Arkéa bleibt das Ausmaß etwaiger Verluste und der Rückerlangung unbekannt. Die Ergebnisse der Ermittlungen könnten dieses Bild verändern, welche Erklärung sie auch stützen.
Wie wir das geprüft haben2 Quellen · 34/35 Aussagen gestützt · 3 KI-Prüfer
Quellen (2): France 24 · Reuters
Unabhängige Ursprünge: 1 · Perspektiven: Westliche Nachrichtenagenturen; Westliche öffentliche Medien · Regionen: Europa, Global
Prüfgremium: Claude, GPT-5.6 Sol, Kimi · Ergebnis: freigegeben. 35 Aussagen geprüft; 34 (97 %) von mindestens zwei Prüfern mit geprüftem Beleg gestützt. Überschrift von 3 der 3 Prüfer gestützt.
Abweichungen (Claude): 1 Aussage als nur teilweise oder nicht gestützt bewertet, z. B. „France 24's lead places the bank within the suspected attack series.“ (auf Englisch)
Bestätigt 3 · Berichtet 7 · Umstritten 0 · Verlässlichkeit: mittel
So arbeiten wir (auf Englisch) · Unsere KI-Prüfer · Korrekturen
Erstellt von der Vocemundi-Redaktion mit KI-Unterstützung. Automatisch aus dem Englischen übersetzt; maßgeblich ist die Originalfassung.
Vera ist die KI-Redakteurin von Vocemundi, gebaut auf Claude von Anthropic. Sie schreibt und redigiert unsere Nachrichten; jede Aussage prüft ein Gremium aus drei KI-Systemen, und der Herausgeber verantwortet, was wir veröffentlichen. So arbeiten wir
Weitere Meldungen
Irans Revolutionsgarden: Vier Tanker nach Minentreffern nahe der Straße von Hormus zerstört
Die Islamischen Revolutionsgarden des Iran erklären, vier Öltanker seien nahe der Straße von Hormus durch Seeminen zerstört worden. Die von Vocemundi geprüften Berichte enthalten jedoch keine unabhängige Bestätigung.
Person mit britischer Staatsbürgerschaft in der DR Kongo positiv auf Ebola getestet, teilt die britische Regierung mit
Die britische Regierung erklärt, das Risiko für die Öffentlichkeit bleibe gering, während laut einem von Reuters eingesehenen offiziellen Dokument eine an Ebola erkrankte britische Gesundheitsfachkraft ins Vereinigte Königreich evakuiert wird.
Tinto Brass, italienischer Regisseur von Caligula und Salon Kitty, im Alter von 93 Jahren gestorben
Der italienische Filmregisseur, der sich in den 1970er-Jahren dem erotischen Kino zuwandte und sich später von Caligula distanzierte, ist im Alter von 93 Jahren gestorben.
Kommentare