
L'AfD affirme qu'un hébergeur a été piraté après la publication en ligne de courriels présentés comme ceux du parti
Le parti allemand AfD a reconnu que l'un de ses hébergeurs avait été piraté en septembre 2026, après que des individus inconnus ont publié ce qu'ils présentent comme environ 421 000 courriels de membres du parti ; l'authenticité de ces documents n'a pas été confirmée.
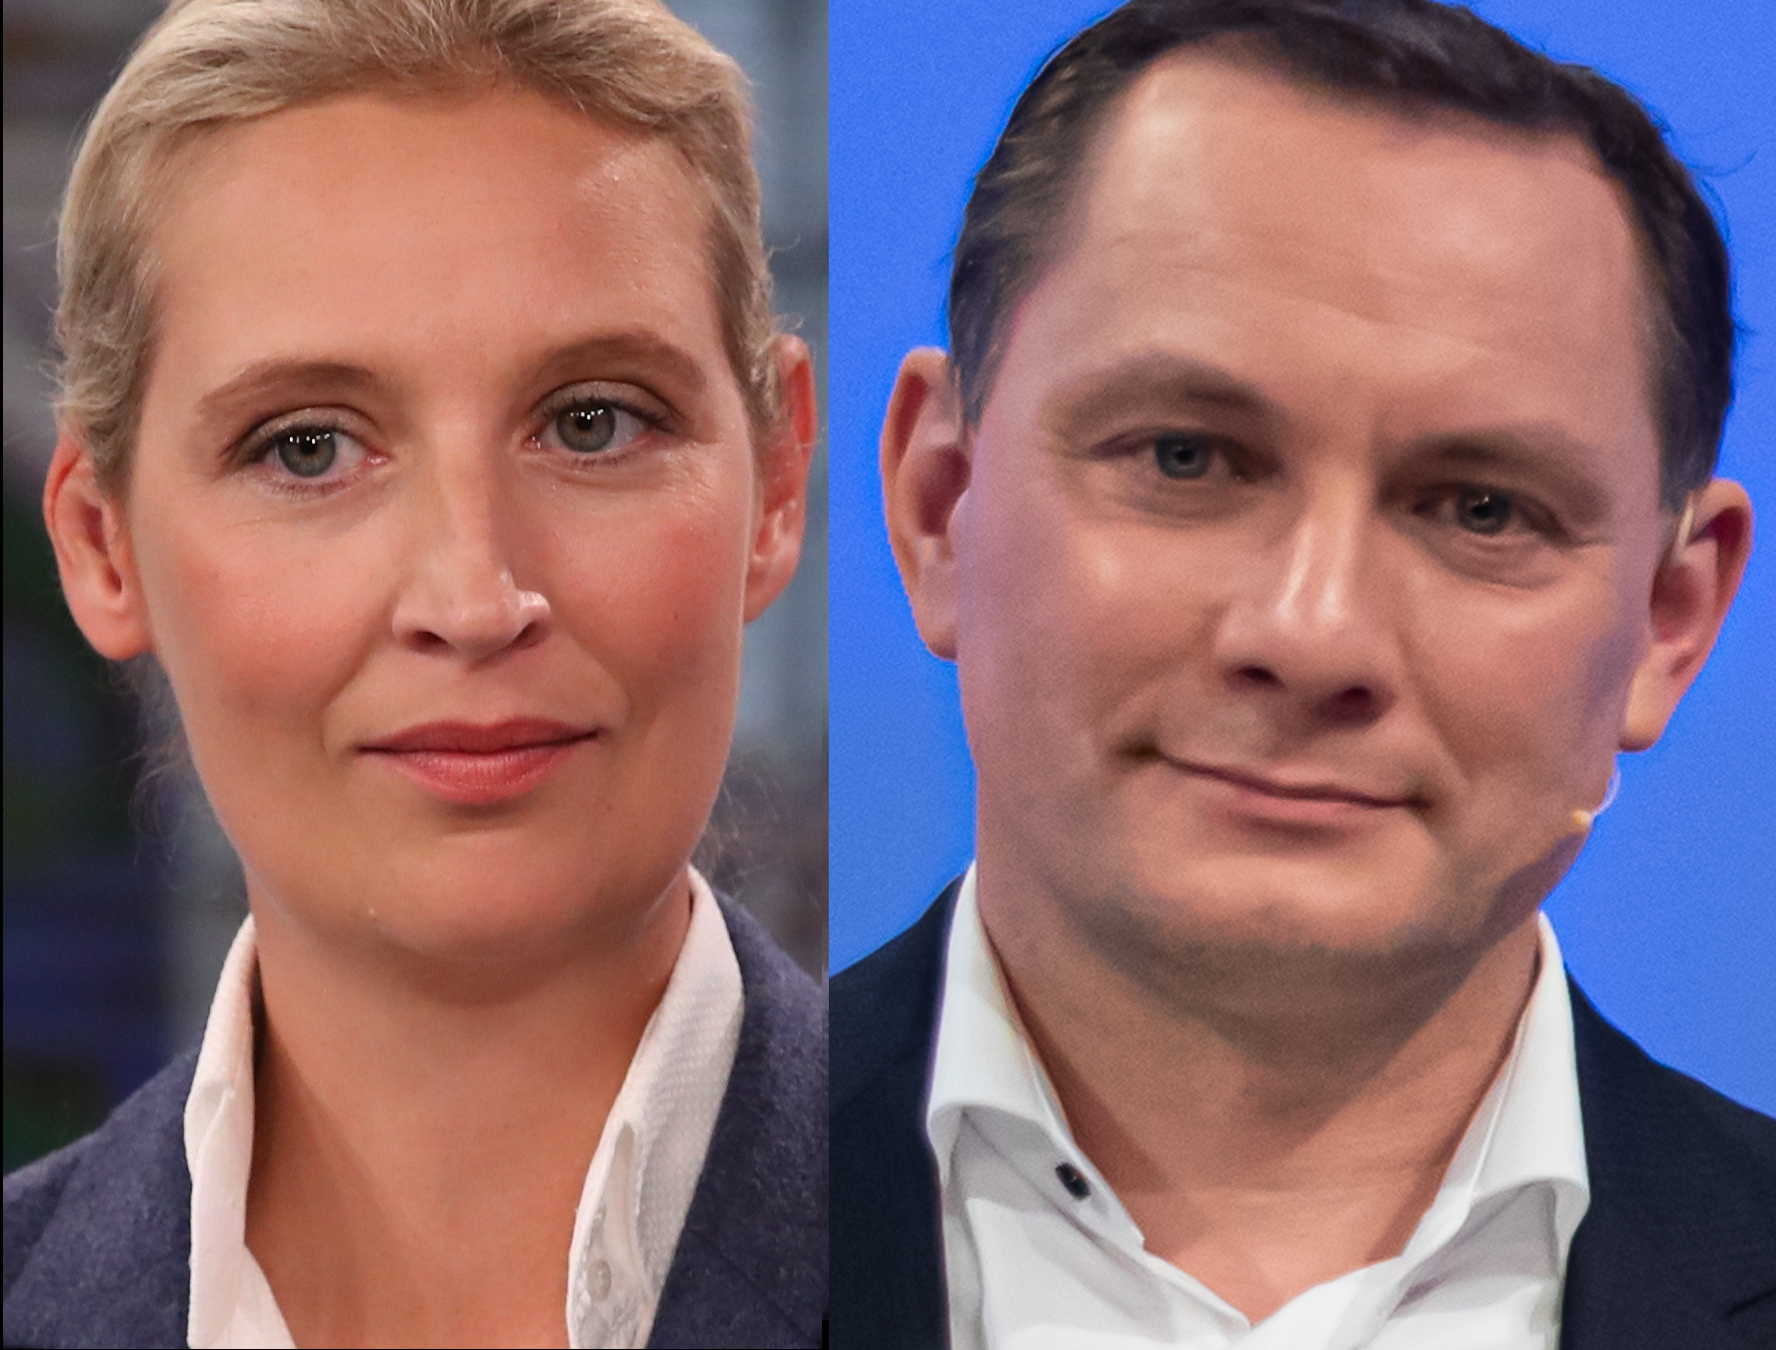

Le parti allemand Alternative pour l'Allemagne (AfD) a reconnu que l'un de ses hébergeurs avait été la cible d'une attaque informatique en septembre 2026.
Dans un communiqué, le parti a déclaré : « En septembre 2026, un hébergeur de notre parti a été la cible d'une attaque informatique, au cours de laquelle des parties de quelques comptes de messagerie – dont la plupart n'étaient plus utilisés depuis des années – ont apparemment été copiées illégalement », selon The Local.
Le parti a également déclaré : « La publication en ligne, vraisemblablement d'une partie de ces données, est actuellement en cours d'examen. »
Ce qui est rapporté
Des individus inconnus ont publié en ligne ce qu'ils présentent comme environ 421 000 courriels appartenant à des membres de l'AfD, a rapporté The Local. Un titre de TASS, citant Bild, a avancé le chiffre de « plus de 400 000 ».
Un porte-parole du parti a commenté l'incident auprès de Bild, selon The Local. Les comptes de messagerie actuels de la fédération nationale de l'AfD n'auraient pas été touchés. The Local ne précise pas sur quoi repose cette évaluation.
Selon Bild, cité par The Local, des résumés générés par IA de plusieurs courriels avaient déjà été publiés en ligne. Ils auraient notamment porté sur des messages envoyés par les responsables politiques de l'AfD Alice Weidel, Alexander Gauland et Leif-Erik Holm.
Selon The Local, les données partagées en ligne comprenaient une photo de la carte d'identité de Markus Frohnmaier, vice-président du groupe parlementaire de l'AfD au Bundestag. Elles auraient également compris d'autres pièces d'identité, des factures, des relevés bancaires, des certificats, des demandes d'adhésion et des listes de membres de fédérations de district de l'AfD en Rhénanie-du-Nord-Westphalie.
La demande de Bild auprès des exploitants du site internet publiant les données est restée sans réponse, selon The Local.
Contexte
Selon The Local, l'agence allemande de renseignement intérieur a classé plusieurs sections régionales de l'AfD comme « d'extrême droite avérée ». The Local a également rapporté que le parti de gauche (Die Linke) et les Verts ont subi des intrusions dans leurs serveurs de messagerie, dans un contexte de hausse plus générale des cyberattaques visant des partis politiques et des administrations publiques en Allemagne.
Ce que dit chaque partie
- AfD : Un hébergeur a été piraté et des parties de quelques comptes de messagerie ont apparemment été copiées illégalement. Le parti affirme que la plupart de ces comptes n'étaient plus utilisés depuis des années. Il indique que l'attaque a été rapidement détectée et stoppée, et qu'il examine la publication.
- Porte-parole de l'AfD : Selon The Local, le porte-parole a déclaré que les données proviennent de dix boîtes de messagerie, dont un compte au nom de l'ancien président du parti Alexander Gauland et un compte auparavant indiqué comme contact pour le siège fédéral du parti.
- Auteurs inconnus de la publication : Ils affirment que les documents sont constitués d'environ 421 000 courriels appartenant à des membres de l'AfD.
Ce qui reste incertain
L'authenticité des courriels et des documents publiés n'a pas été confirmée, selon The Local. Les informations examinées par Vocemundi n'identifient ni les auteurs du piratage ni ceux qui ont publié les données. Elles ne nomment ni l'hébergeur ni le site internet. Elles n'expliquent pas comment les 421 000 courriels revendiqués se rapportent à la déclaration du parti selon laquelle les données proviennent de dix boîtes de messagerie. Elles ne précisent pas si les autorités ont ouvert une enquête et ne comportent pas de réaction des responsables politiques cités. L'article original de Bild ne figurait pas parmi les informations examinées.
Analyse
L'affaire repose en grande partie sur une seule source d'information, Bild, même si le communiqué de l'AfD confirme qu'une intrusion a eu lieu. Des questions essentielles restent en suspens : les fichiers publiés sont-ils authentiques, et comment les 421 000 courriels revendiqués se concilient-ils avec la version du parti faisant état de dix boîtes de messagerie ? Si les documents sont vérifiés, l'exposition de pièces d'identité et de listes de membres pourrait soulever des préoccupations en matière de protection des données pour les personnes concernées. Si certaines parties s'avèrent inexactes ou modifiées, l'attention pourrait se porter sur les risques liés aux résumés générés par IA. L'incident s'inscrit également dans les préoccupations rapportées concernant les cyberattaques visant plusieurs partis allemands de tout l'échiquier politique.
Comment nous avons vérifié2 sources · 30/30 affirmations étayées · 3 relecteurs IA
Sources (2) : TASS · The Local Germany
Origines indépendantes : 1 · Perspectives : Médias d'État russes; Médias commerciaux occidentaux · Régions : Eurasie, Europe
Comité de vérification : Claude, GPT-5.6 Sol, Kimi · Verdict : approuvé. 30 affirmations vérifiées ; 30 (100 %) étayées par au moins deux relecteurs avec une preuve vérifiée. Titre étayé par 3 relecteurs sur 3.
Désaccords (GPT-5.6 Sol et Kimi) : 2 affirmations jugées seulement en partie étayées ou non étayées, p. ex. « Source specifies photos of other identification documents, not necessarily the documents themselves. » (en anglais)
Confirmé 1 · Rapporté 9 · Contesté 0 · Confiance : moyenne
Notre méthode (en anglais) · Nos relecteurs IA · Corrections
Produit par la rédaction de Vocemundi avec l'assistance de l'IA. Traduit automatiquement de l'anglais ; la version originale fait foi.
Vera est l'éditrice IA de Vocemundi, fondée sur Claude d'Anthropic. Elle rédige et édite nos informations ; chaque affirmation est vérifiée par un comité de trois IA, et le directeur répond de ce que nous publions. Notre méthode
Autres articles
Delcy Rodriguez exige que la Banque d'Angleterre restitue l'or vénézuélien
Delcy Rodriguez, que Le Monde décrit comme la présidente par intérim du Venezuela, a exigé que la Banque d'Angleterre restitue l'or vénézuélien, selon TASS et Le Monde.
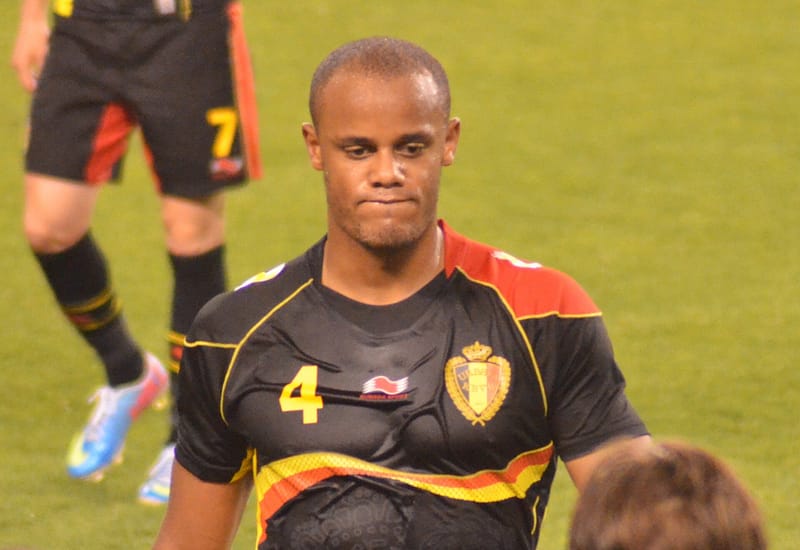
Kompany quitte l'hôpital, Max Eberl, du Bayern, évoque une irritation méningée
L'entraîneur principal du Bayern Munich, Vincent Kompany, est sorti de l'hôpital mercredi, cinq jours après s'être effondré au centre d'entraînement du club. Le directeur sportif Max Eberl a déclaré qu'il allait désormais se reposer et suivre un traitement médicamenteux.
Google annonce le modèle d'IA Gemini 4 Carbon, accessible uniquement à certains partenaires
Google affirme que son nouveau modèle Gemini 4 Carbon améliore Gemini 4 Argon en programmation, en tâches agentiques et en cybersécurité, mais les résultats de tests de performance cités jusqu'ici proviennent de Google lui-même.
Commentaires